В плагине Essential Addons for Elementor исправлена серьезная уязвимость - «Новости мира Интернет» » Новости мира Интернет
Маркетплейсы смогут проверять карточки товаров через единый сервис - «Новости мира Интернет»
OpenAI сделала общедоступными модель GPT-6 и функцию Intelligent UI - «Новости мира Интернет»
Дзен запустил новый инструмент «Акцент» для нативных проектов СМИ - «Новости мира Интернет»
Минпромторг РФ установил размеры технологического сбора для ноутбуков, смартфонов и прочей электроники - «Новости мира Интернет»
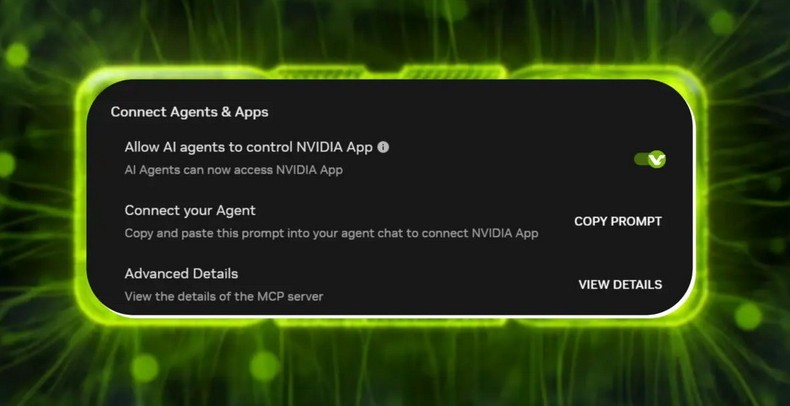
Nvidia без спроса открыла ИИ-агентам доступ к управлению видеокартой и играми на ПК пользователя - «Новости сети»
Digital Foundry: похоже, в GTA VI наконец исправили проблему, которая преследовала игры Rockstar со времён GTA IV - «Новости сети»
ИИ-модели Google достигли переломного момента: вскоре они смогут самосовершенствоваться - «Новости сети»
«Дешёвые и никудышные»: глава Apple объяснил, почему компания так долго не выпускала складной iPhone - «Новости сети»
TP-Link предложила вложить $1 млрд в производство в США ради допуска новых роутеров на рынок - «Новости сети»
Яндекс Вебмастер восстанавливается — «Блог для вебмастеров»
Новости мира Интернет » Новости » В плагине Essential Addons for Elementor исправлена серьезная уязвимость - «Новости мира Интернет»

Как сообщает Хакер, из-за бага в плагине злоумышленники могли получать права администраторов на уязвимых сайтах. Разработчики дополнения уже выпустили исправление, безопасная версия – Essential Addons for Elementor 5.7.2.


Essential Addons for Elementor – это каталог из 90+ расширений для популярного конструктора страниц Elementor, который применяется на более 1 млн WordPress-сайтов. В начале мая компания PatchStack обнаружила в данном плагине уязвимость, связанную с повышением привилегий без авторизации на сайте (идентификатор уязвимости: CVE-2023-32243, оценка по шкале уязвимостей CVSS: 9,8). Баг затронул версии Essential Addons for Elementor с 5.4.0 по 5.7.1.


Судя по описанию уязвимости, она позволяет сбрасывать пароль любого человека, если известно его имя пользователя, в том числе – это может быть пароль от учетной записи администратора сайта. Данный баг возникает из-за того, что функция сброса пароля не проверяет ключ сброса пароля, а сразу изменяет комбинацию для конкретного пользователя.


Эксплуатация данной уязвимости может привести как к перехвату информации сайтов, так и наполнению их вредоносами, также полному удалению веб-ресурса. Однако уже выпущена безопасная версия плагина – Essential Addons for Elementor 5.7.2, и всем пользователям рекомендуют оперативно обновиться до нее.
Как сообщает Хакер, из-за бага в плагине злоумышленники могли получать права администраторов на уязвимых сайтах. Разработчики дополнения уже выпустили исправление, безопасная версия – Essential Addons for Elementor 5.7.2. Essential Addons for Elementor – это каталог из 90 расширений для популярного конструктора страниц Elementor, который применяется на более 1 млн WordPress-сайтов. В начале мая компания PatchStack обнаружила в данном плагине уязвимость, связанную с повышением привилегий без авторизации на сайте (идентификатор уязвимости: CVE-2023-32243, оценка по шкале уязвимостей CVSS: 9,8). Баг затронул версии Essential Addons for Elementor с 5.4.0 по 5.7.1. Судя по описанию уязвимости, она позволяет сбрасывать пароль любого человека, если известно его имя пользователя, в том числе – это может быть пароль от учетной записи администратора сайта. Данный баг возникает из-за того, что функция сброса пароля не проверяет ключ сброса пароля, а сразу изменяет комбинацию для конкретного пользователя. Эксплуатация данной уязвимости может привести как к перехвату информации сайтов, так и наполнению их вредоносами, также полному удалению веб-ресурса. Однако уже выпущена безопасная версия плагина – Essential Addons for Elementor 5.7.2, и всем пользователям рекомендуют оперативно обновиться до нее.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

запостил(а)
Timmons
Вернуться назад
0

Смотрите также

А что там на главной? )))


Комментарии )))