Мобильный банкер BankBot снова сумел проникнуть в Google Play - «Новости»
Спустя 13 лет после релиза GTA V заработала в браузере, но ненадолго - «Новости сети»
OpenAI продолжает раздражать математиков пренебрежением к правилам публикации решений важных задач - «Новости сети»
Google выпустила EmbeddingGemma 2 — открытую модель для поиска по текстам, коду, изображениям, аудио и видео прямо на смартфоне - «Новости сети»
«Не для слабонервных»: моддер превратил Diablo II: Resurrected в игру от первого лица с поддержкой VR - «Новости сети»
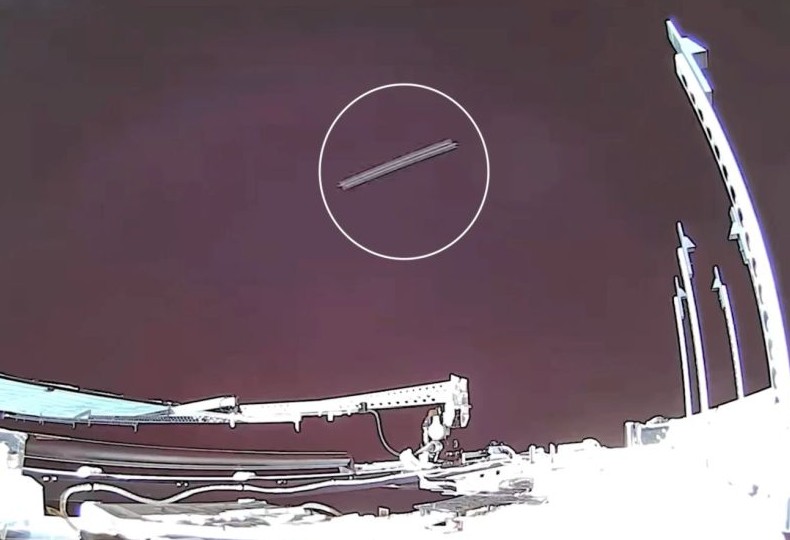
На орбите стало тесно и опасно: SpaceX показала, как чужие спутники пролетают в десятках метров от Starlink и призвала делиться данными о манёврах - «Новости сети»
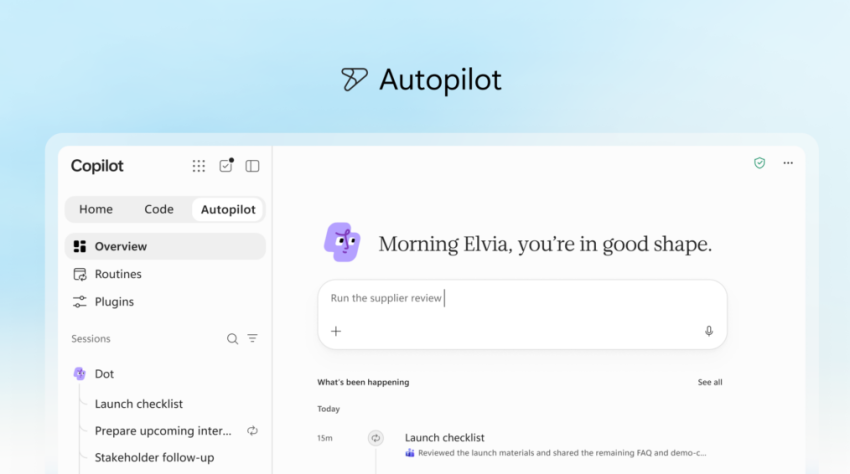
Microsoft презентовала новую версию Copilot для корпоративных клиентов - «Новости мира Интернет»
VK Реклама запускает программу мотивации для агентств - «Новости мира Интернет»
Okkam представила прогнозы развития рекламного рынка на 2026-2027 годы - «Новости мира Интернет»
Исследование: ИИ-агенты в интернете потребляют 5 раз больше токенов, чем люди - «Новости мира Интернет»
Исследование: 85% комментариев под вирусными видео брендов – не о продукте - «Новости мира Интернет»
Новости мира Интернет » Новости » Мобильный банкер BankBot снова сумел проникнуть в Google Play - «Новости»

Специалисты компании ESET предупредили о новой кампании по распространению мобильного банковского трояна BankBot в Google Play.


На протяжении всего 2017 года специалисты обнаруживали в Google Play вредоносные приложения, замаскированные под легитимные. К примеру, в феврале мобильные банкеры предлагались под видом погодных приложений, а в сентябре – под видом игры Jewels Star Classic. Как правило, такие подделки удаляют из официального каталога в течение нескольких дней, но, к сожалению, за это время они успевают заразить тысячи пользовательских устройств.


В октябре и ноябре 2017 года аналитики ESET обнаружили в Google Play новую кампанию, распространяющую мобильного банкера BankBot. Неизвестные злоумышленники разместили в Google Play приложения-дроперы, предназначенные для скрытой загрузки малвари на устройства пользователей.


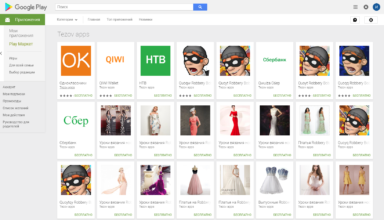
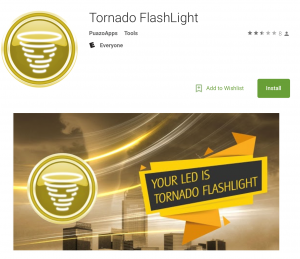
Так, на первом этапе кампании в Google Play были добавлены приложения-фонарики Tornado FlashLight, Lamp For DarkNess и Sea FlashLight с вредоносными функциями. На втором этапе – приложения для игры в пасьянс и софт для очистки памяти устройства.


Мобильный банкер BankBot снова сумел проникнуть в Google Play - «Новости»


После первого запуска загрузчик сверяет установленные на устройстве программы с жестко закодированным списком из 160 банковских мобильных приложений. Обнаружив одно или несколько совпадений, он запрашивает права администратора. Затем, через два часа после активации прав, стартует загрузка мобильного трояна BankBot, чей установочный пакет замаскирован под обновление Google Play.


После установки BankBot действует типичным для мобильных банкеров образом. Когда пользователь открывает целевое банковское приложение, троян подгружает поддельную форму ввода логина и пароля. Введенные данные будут отправлены злоумышленникам и использованы для несанкционированного доступа к банковскому счету жертвы.


Исследователи пишут, что все обнаруженные загрузчики скачивают одну и ту же версию BankBot с hxxp://138.201.166.31/kjsdf.tmp. Загрузка возможна только в том случае, если на устройстве пользователя разрешена установка приложений из неизвестных источников. Если эта опция не отключена, на экране появится сообщение об ошибке и атака будет прервана.
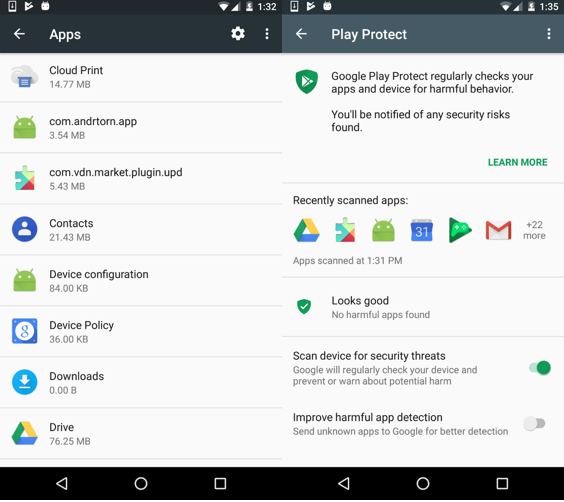


Google Play Protect не замечает ничего подозрительного
Источник новости - google.com

Специалисты компании ESET предупредили о новой кампании по распространению мобильного банковского трояна BankBot в Google Play. На протяжении всего 2017 года специалисты обнаруживали в Google Play вредоносные приложения, замаскированные под легитимные. К примеру, в феврале мобильные банкеры предлагались под видом погодных приложений, а в сентябре – под видом игры Jewels Star Classic. Как правило, такие подделки удаляют из официального каталога в течение нескольких дней, но, к сожалению, за это время они успевают заразить тысячи пользовательских устройств. В октябре и ноябре 2017 года аналитики ESET обнаружили в Google Play новую кампанию, распространяющую мобильного банкера BankBot. Неизвестные злоумышленники разместили в Google Play приложения-дроперы, предназначенные для скрытой загрузки малвари на устройства пользователей. Так, на первом этапе кампании в Google Play были добавлены приложения-фонарики Tornado FlashLight, Lamp For DarkNess и Sea FlashLight с вредоносными функциями. На втором этапе – приложения для игры в пасьянс и софт для очистки памяти устройства. После первого запуска загрузчик сверяет установленные на устройстве программы с жестко закодированным списком из 160 банковских мобильных приложений. Обнаружив одно или несколько совпадений, он запрашивает права администратора. Затем, через два часа после активации прав, стартует загрузка мобильного трояна BankBot, чей установочный пакет замаскирован под обновление Google Play. После установки BankBot действует типичным для мобильных банкеров образом. Когда пользователь открывает целевое банковское приложение, троян подгружает поддельную форму ввода логина и пароля. Введенные данные будут отправлены злоумышленникам и использованы для несанкционированного доступа к банковскому счету жертвы. Исследователи пишут, что все обнаруженные загрузчики скачивают одну и ту же версию BankBot с hxxp://138.201.166.31/kjsdf.tmp. Загрузка возможна только в том случае, если на устройстве пользователя разрешена установка приложений из неизвестных источников. Если эта опция не отключена, на экране появится сообщение об ошибке и атака будет прервана. Google Play Protect не замечает ничего подозрительного Источник новости - google.com
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

0

Смотрите также

А что там на главной? )))


Комментарии )))