Фальшивые антивирусы из Google Play скачали порядка 7 000 000 пользователей - «Новости»
Исследование Точка Банка показало эффективные инструменты продвижения по мнению малого и среднего бизнеса - «Новости мира Интернет»
Исследование: насколько пользователи доверяют ИИ при совершении онлайн-покупок - «Новости мира Интернет»
ShortDot подает заявку на 40 коротких доменных имен верхнего уровня - «Новости мира Интернет»
Галактические альянсы, космические базы и полёты к Солнцу: для No Man’s Sky вышло масштабное обновление Cosmos - «Новости сети»
Вышедшие из-под контроля OpenAI ИИ-агенты использовали более 10 сайтов для несанкционированной переписки - «Новости сети»
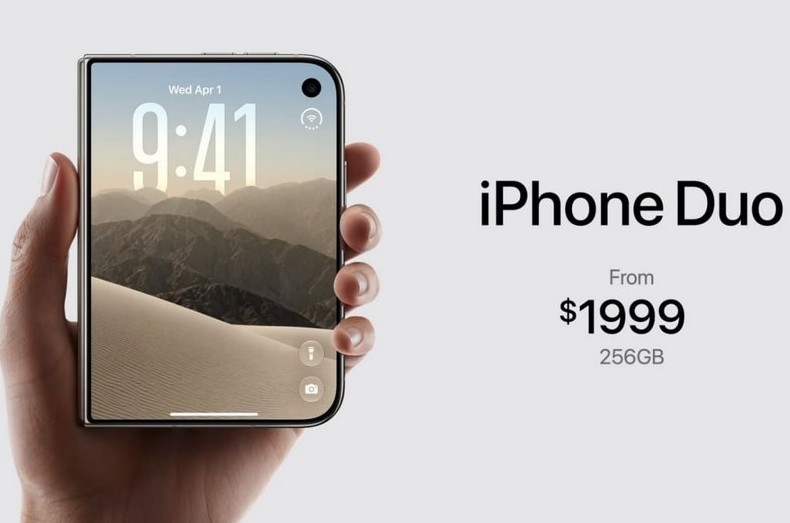
Определены российские цены новых Apple iPhone 18 Pro и iPhone Duo - «Новости сети»
Samsung отреагировала на складной Apple iPhone Duo едкой критикой - «Новости сети»
Представлен iPhone Duo — первый складной смартфон Apple по цене от $1999 - «Новости сети»
Больше баллов — выше мотивация: мы обновили инструмент «Баллы за отзывы» — «Блог для вебмастеров»
Южная Корея обеспечит всех граждан страны безлимитным доступом к генеративным ИИ-сервисам - «Новости сети»
Новости мира Интернет » Новости » Фальшивые антивирусы из Google Play скачали порядка 7 000 000 пользователей - «Новости»

Специалисты компании ESET сообщили, что им удалось обнаружить в Google Play 35 рекламных приложений, замаскированных под антивирусы. Эти подделки суммарно загрузили около 7 000 000 человек.
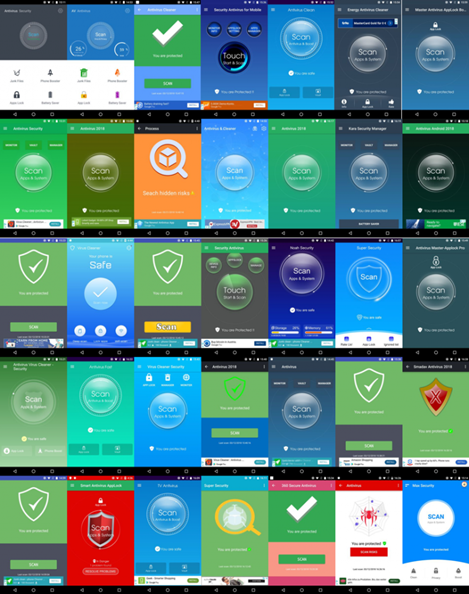

Фальшивые антивирусы из Google Play скачали порядка 7 000 000 пользователей - «Новости»

Фальшивые антивирусы, найденные в Google Play

Аналитики предупреждают, что для введения пользователей в заблуждение, рекламные приложения имитируют настоящие мобильные продукты для безопасности, то есть фальшивые антивирусы в какой-то мере действительно работают. Однако их «механизмы детектирования» примитивны и неполны, что приводит к постоянным ложным срабатываниям, а настоящее вредоносное ПО легко избежит обнаружения.


Как удалось выяснить, все изученные приложения имитируют работу антивируса одним из четырех методов.


Белые и черные списки приложений


В белые списки входят наиболее популярные программы (Facebook, Instagram, LinkedIn, Skype и так далее), тогда как в черные – всего несколько приложений.


Черные списки разрешений


Все приложения, включая легитимные, помечаются как вредоносные, если для работы им нужны некоторые из перечисленных, потенциально опасных разрешений (например, отправка и получение SMS-сообщений, доступ к данным о местоположении, доступ к камере устройства).


Белые списки ресурсов


Все приложения, кроме загружаемых из Google Play, помечаются как вредоносные (даже если на самом деле они легитимны и безопасны).


Черные списки активностей


Все приложения, выполняющие операции из заданного списка (например, показ рекламы), помечаются как вредоносные. В черный список также входят и легитимные сервисы.


Некоторые из фальшивых антивирусов имеют характерные особенности. К примеру, один из них не является полностью бесплатным, то есть в приложении предусмотрен переход на коммерческую «расширенную версию». Еще одно приложение помечало остальные подделки как вредоносное ПО.
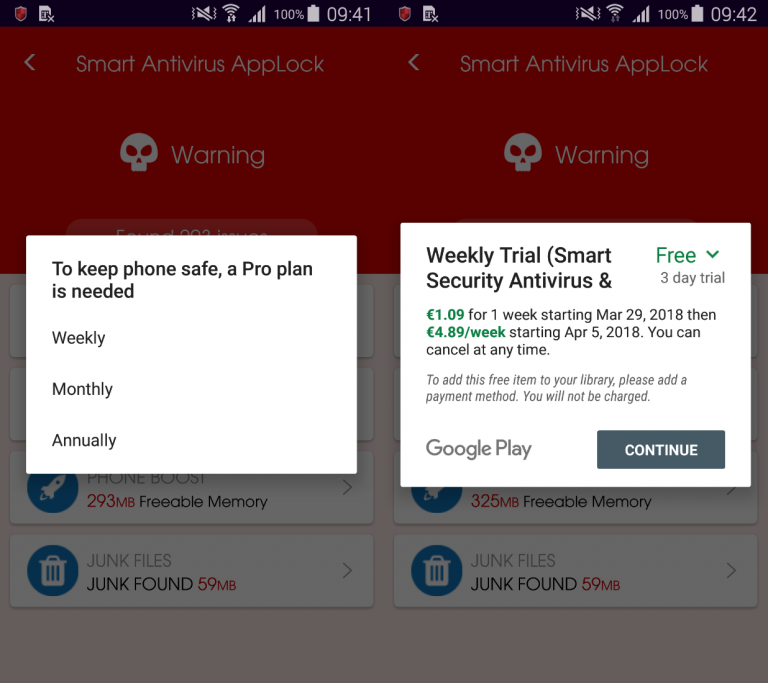


Часть фальшивых антивирусов также предлагает своим пользователям функцию менеджера паролей. Однако такой парольный менеджер не способен обеспечить защиту из-за небезопасного хранения данных, ведь для злоумышленника не составит труда получить к ним доступ.


«В обнаруженных приложениях нет функции шифратора, банкера или других вредоносных возможностей, – комментирует Лукас Стефанко, вирусный аналитик ESET. – Они мешают пользователю ложными срабатываниями и показом рекламы, а также создают ощущение безопасности. Проблема в том, что миллионы неосторожных пользователей, загрузивших фальшивые антивирусы, легко могли бы установить настоящее вредоносное ПО, использующее такую же маскировку».

Источник новостиgoogle.com

Специалисты компании ESET сообщили, что им удалось обнаружить в Google Play 35 рекламных приложений, замаскированных под антивирусы. Эти подделки суммарно загрузили около 7 000 000 человек. Фальшивые антивирусы, найденные в Google Play Аналитики предупреждают, что для введения пользователей в заблуждение, рекламные приложения имитируют настоящие мобильные продукты для безопасности, то есть фальшивые антивирусы в какой-то мере действительно работают. Однако их «механизмы детектирования» примитивны и неполны, что приводит к постоянным ложным срабатываниям, а настоящее вредоносное ПО легко избежит обнаружения. Как удалось выяснить, все изученные приложения имитируют работу антивируса одним из четырех методов. Белые и черные списки приложений В белые списки входят наиболее популярные программы (Facebook, Instagram, LinkedIn, Skype и так далее), тогда как в черные – всего несколько приложений. Черные списки разрешений Все приложения, включая легитимные, помечаются как вредоносные, если для работы им нужны некоторые из перечисленных, потенциально опасных разрешений (например, отправка и получение SMS-сообщений, доступ к данным о местоположении, доступ к камере устройства). Белые списки ресурсов Все приложения, кроме загружаемых из Google Play, помечаются как вредоносные (даже если на самом деле они легитимны и безопасны). Черные списки активностей Все приложения, выполняющие операции из заданного списка (например, показ рекламы), помечаются как вредоносные. В черный список также входят и легитимные сервисы. Некоторые из фальшивых антивирусов имеют характерные особенности. К примеру, один из них не является полностью бесплатным, то есть в приложении предусмотрен переход на коммерческую «расширенную версию». Еще одно приложение помечало остальные подделки как вредоносное ПО. Часть фальшивых антивирусов также предлагает своим пользователям функцию менеджера паролей. Однако такой парольный менеджер не способен обеспечить защиту из-за небезопасного хранения данных, ведь для злоумышленника не составит труда получить к ним доступ. «В обнаруженных приложениях нет функции шифратора, банкера или других вредоносных возможностей, – комментирует Лукас Стефанко, вирусный аналитик ESET. – Они мешают пользователю ложными срабатываниями и показом рекламы, а также создают ощущение безопасности. Проблема в том, что миллионы неосторожных пользователей, загрузивших фальшивые антивирусы, легко могли бы установить настоящее вредоносное ПО, использующее такую же маскировку». Источник новости - google.com
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

-1

Смотрите также

А что там на главной? )))


Комментарии )))