Это не Petya, а ExPetr. "Лаборатория Касперского" назвала число жертв нового вируса | 42. - «Интернет и связь»
Исследование: объем российского рынка DevOps as a Service достиг 16,2 млрд рублей - «Новости мира Интернет»
Getblogger: маркетплейсы стали главными рекламными заказчиками у блогеров - «Новости мира Интернет»
Минфин меняет правила контроля за онлайн-кассами - «Новости мира Интернет»
В большом кабинете ОРД VK добавили загрузку и выгрузку данных через Excel - «Новости мира Интернет»
Исследование: трафик сайтов из нейровыдачи вырос более чем в два раза - «Новости мира Интернет»
Игроки вычислили, какая настройка портит графику в ремастере The Witcher 3: Wild Hunt — CD Projekt Red пообещала разобраться с проблемой - «Новости сети»
Хакеры взломали аккаунт Microsoft в соцсети X и потребовали вернуть «Скрепыша» ради рекламы криптовалюты - «Новости сети»
Американские iPhone 18 Pro Max теряют связь — обновление не поможет, Apple будет менять смартфоны - «Новости сети»
Подарок судьбы: после решения Трампа переименовать ИИ спрос на домены в словенской зоне «.si» вырос на тысячи процентов - «Новости сети»
TDK показала экран для смарт-очков, который проецирует изображение прямо на сетчатку глаза - «Новости сети»
Новости мира Интернет » Новости » Новости мира Интернет » Это не Petya, а ExPetr. "Лаборатория Касперского" назвала число жертв нового вируса - «Интернет и связь»

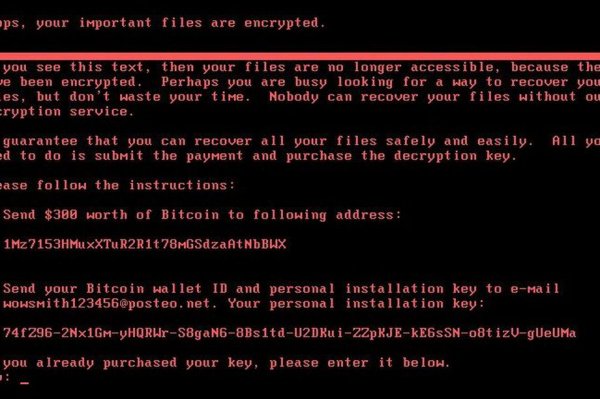
Число жертв нового вируса-шифровальщика достигло двух тысяч, говорится в сообщении «Лаборатории Касперского», пишет vc.ru. Вирус, который изначально приняли за шифровальщика Petya.A, в компании назвали ExPetr.


Больше всего атак «Лаборатория Касперского» зафиксировала в России и Украине. Также наблюдались случаи заражения компьютеров в Польше, Италии, Великобритании, Германии, Франции, США и других странах.


Вот что говорится в релизе антивирусной компании:


По данным компании Group-IB, которая специализируется на информационной безопасности, вирусом были заражены компьютерные сети более 100 компаний по всему миру. Компания зафиксировала атаки на компании России, Украины, США, Индии, Австралии, Эстонии и других стран.


По словам специалистов Group-IB, злоумышленники распространяют вирус с помощью фишинговой рассылки на электронную почту сотрудников компаний. Для заражения всей корпоративной сети достаточно инфицировать один компьютер с учетной записью администратора, предупредили в Group-IB.


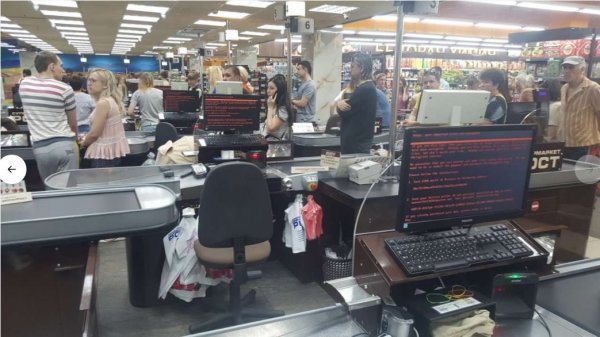
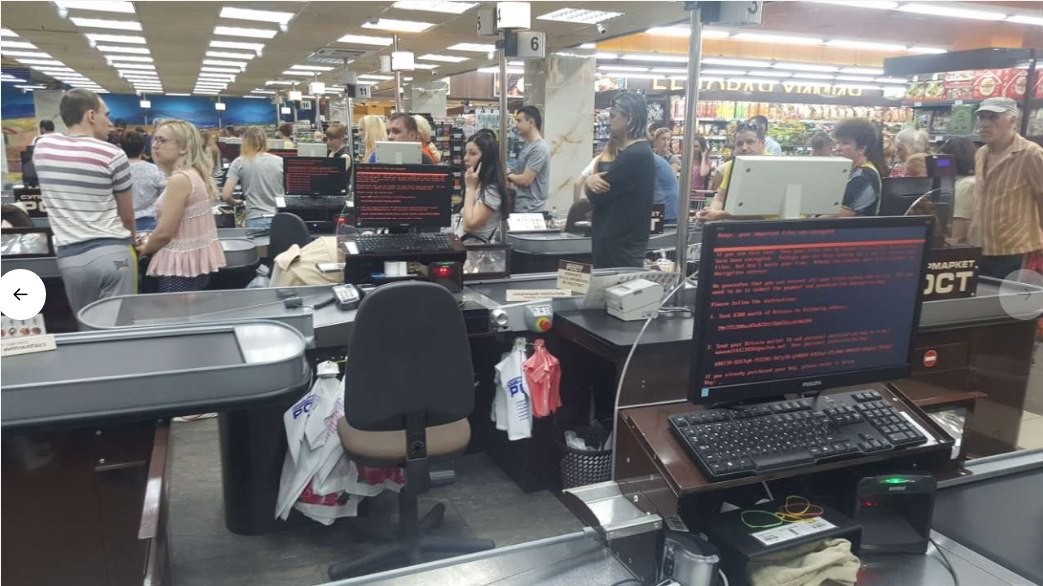
Масштабная кибератака произошла 27 июня. В России от вируса-вымогателя пострадали «Роснефть», структуры «Башнефти», несколько банков, включая «Хоум кредит», металлургическая компания Evraz, на Украине — органы власти, киевский метрополитен, телеком-операторы, логистические организации «Укрпошта» и «Нова пошта», завод «Антонов», Чернобыльская АЭС.


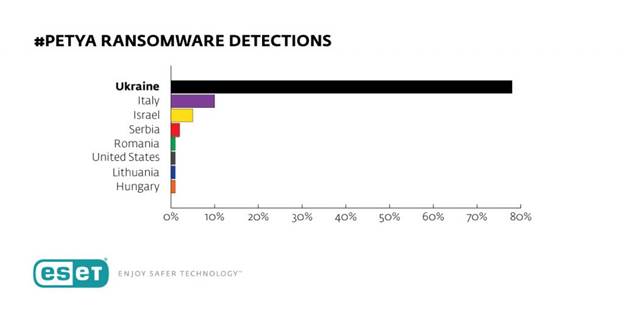
По данным другой антивирусной компании — ESET — источником эпидемии шифратора стало скомпрометированное обновление украинской бухгалтерской программы M.E.Doc. Именно поэтому большая часть атак пришлась на эту страну:


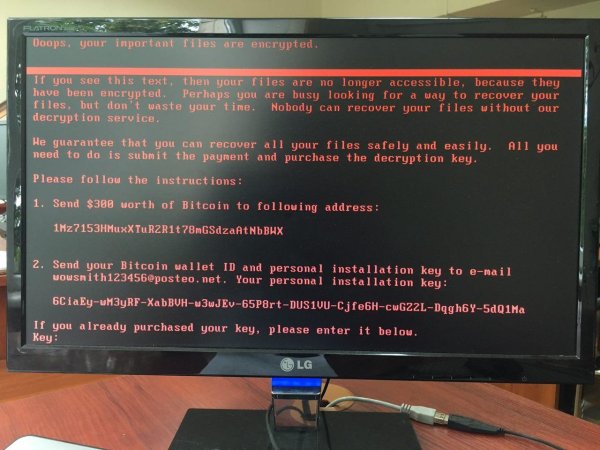
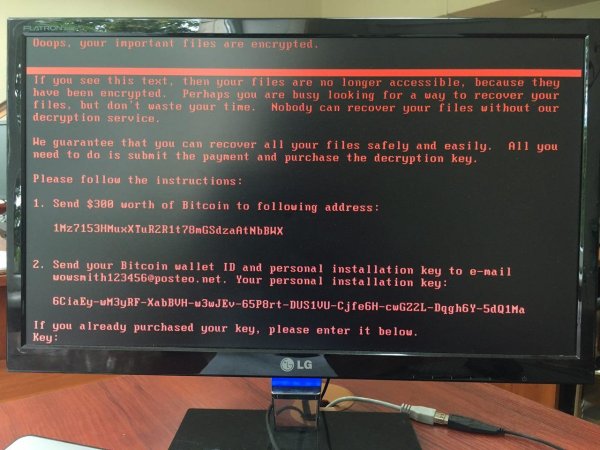
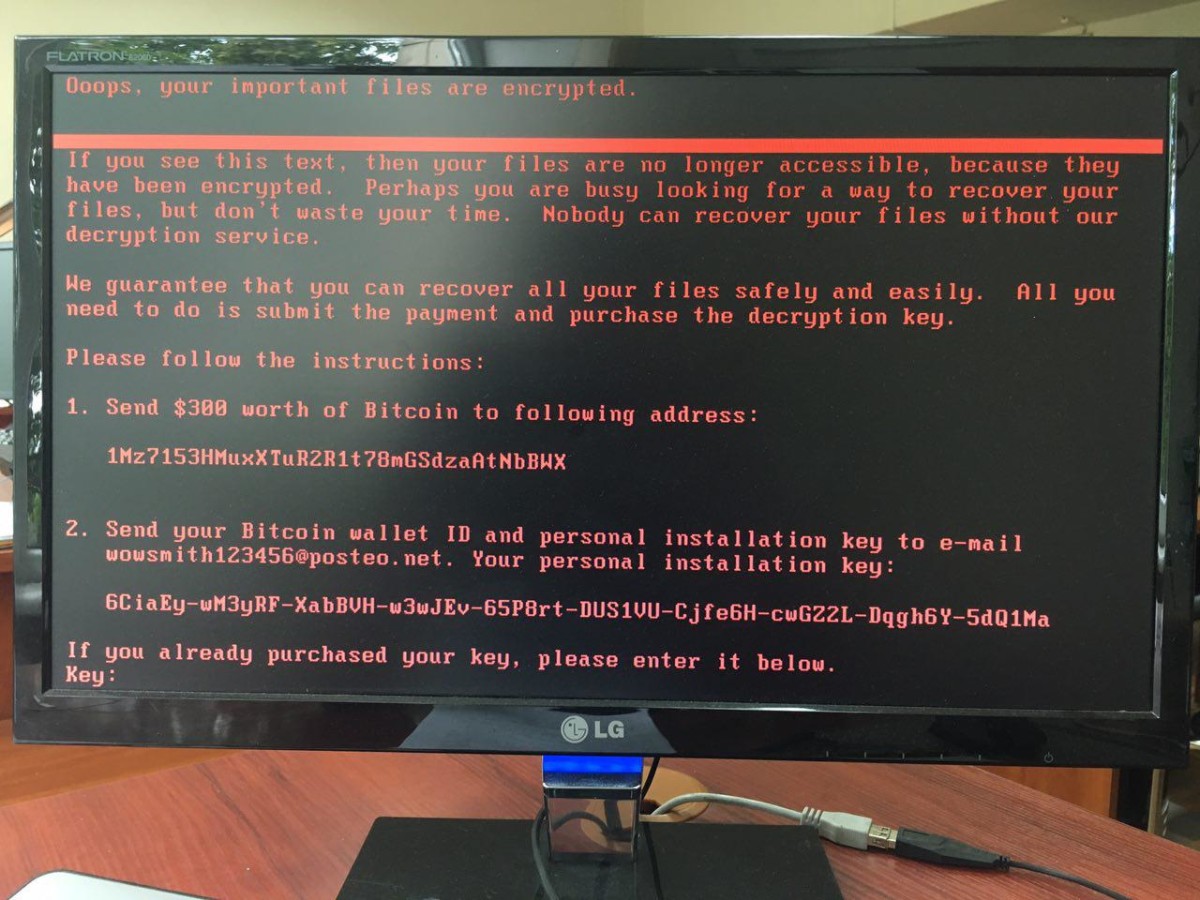
Вирус блокировал компьютеры, шифруя данные, и требовал перевести $300 на указанный биткоин-кошелек в обмен на расшифровку. По состоянию на 13.00 по московскому времени жертвы атаки перевели на счет злоумышленников более $9 тысяч. При этом почтовый адрес, который использовали вымогатели, был заблокирован.


Изначально в Group-IB предположили, что в атаке используется вирус Petya.A, обнаруженный еще в апреле 2016 года. Однако в «Лаборатории Касперского» заметили, что новый вирус не похож на Petya.A и другие существующие вымогальщики. В компании посоветовали активировать мониторинг системы и заблокировать файлы, под которые маскируется вирус.


Читайте также

МВД рассказало о заражении сетей белорусских компаний вирусом Petya

Как компьютеры заражаются вирусом Petya и как от него защититься

Пытались похитить более 360 тысяч рублей: 600 белорусов стали жертвами кардеров-"гастролеров"


Если вы заметили ошибку в тексте новости, пожалуйста, выделите её и нажмите Ctrl+Enter


вирусыхакерствоРоссияУкраина
Число жертв нового вируса-шифровальщика достигло двух тысяч, говорится в сообщении «Лаборатории Касперского», пишет vc.ru. Вирус, который изначально приняли за шифровальщика Petya.A, в компании назвали ExPetr. Больше всего атак «Лаборатория Касперского» зафиксировала в России и Украине. Также наблюдались случаи заражения компьютеров в Польше, Италии, Великобритании, Германии, Франции, США и других странах. Вот что говорится в релизе антивирусной компании: По данным компании Group-IB, которая специализируется на информационной безопасности, вирусом были заражены компьютерные сети более 100 компаний по всему миру. Компания зафиксировала атаки на компании России, Украины, США, Индии, Австралии, Эстонии и других стран. По словам специалистов Group-IB, злоумышленники распространяют вирус с помощью фишинговой рассылки на электронную почту сотрудников компаний. Для заражения всей корпоративной сети достаточно инфицировать один компьютер с учетной записью администратора, предупредили в Group-IB. Масштабная кибератака произошла 27 июня. В России от вируса-вымогателя пострадали «Роснефть», структуры «Башнефти», несколько банков, включая «Хоум кредит», металлургическая компания Evraz, на Украине — органы власти, киевский метрополитен, телеком-операторы, логистические организации «Укрпошта» и «Нова пошта», завод «Антонов», Чернобыльская АЭС. По данным другой антивирусной компании — ESET — источником эпидемии шифратора стало скомпрометированное обновление украинской бухгалтерской программы M.E.Doc. Именно поэтому большая часть атак пришлась на эту страну: Вирус блокировал компьютеры, шифруя данные, и требовал перевести $300 на указанный биткоин-кошелек в обмен на расшифровку. По состоянию на 13.00 по московскому времени жертвы атаки перевели на счет злоумышленников более $9 тысяч. При этом почтовый адрес, который использовали вымогатели, был заблокирован. Изначально в Group-IB предположили, что в атаке используется вирус Petya.A, обнаруженный еще в апреле 2016 года. Однако в «Лаборатории Касперского» заметили, что новый вирус не похож на Petya.A и другие существующие вымогальщики. В компании посоветовали активировать мониторинг системы и заблокировать файлы, под которые маскируется вирус. Читайте такжеМВД рассказало о заражении сетей белорусских компаний вирусом Petya Как компьютеры заражаются вирусом Petya и как от него защититься Пытались похитить более 360 тысяч рублей: 600 белорусов стали жертвами кардеров-

Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

запостил(а)
Wilson
Вернуться назад
0

Смотрите также

А что там на главной? )))


Комментарии )))