Обнаружена программа, крадущая ключи шифрования Telegram - «Интернет и связь»
«Больше никакого рукописного кода»: Epic Games отложила шутер с героями Disney и перевела разработчиков на Claude - «Новости сети»
Власти Майами раскрыли рекламный бюджет GTA VI - «Новости сети»
Apple спрятала графитовую трубку в шарнире складного iPhone Duo и вот для чего - «Новости сети»
Китайцы купили миллион видеокарт GeForce для ИИ — тем временем Huawei захватывает рынок ИИ-чипов - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Минцифры подготовило новый пакет антифрод-мер - «Новости мира Интернет»
В VK Рекламе обновили генератор видеокреативов - «Новости мира Интернет»
Исследование MAR CONSULT: 37% россиян не доверяют ИП на маркетплейсах - «Новости мира Интернет»
В закон «О рекламе» предложили внести изменения - «Новости мира Интернет»
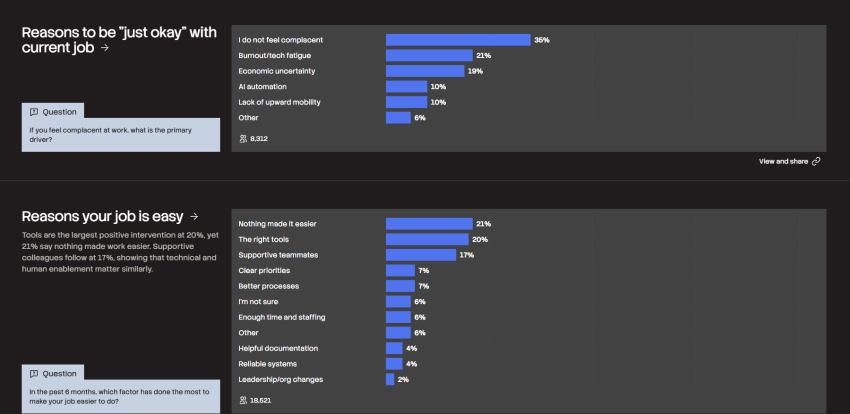
Итоги исследования Stack Overflow Developer Survey 2026 - «Новости мира Интернет»
Новости мира Интернет » Новости » Новости мира Интернет » Обнаружена программа, крадущая ключи шифрования Telegram - «Интернет и связь»

Специалисты исследовательской организации Cisco Talos Intelligence обнаружили вредоносную программу, которая крадет кэш-файлы и ключи шифрования из десктопного клиента Telegram. Представители Talos заявили, что это позволяет вирусу получать доступ к контактам и перепискам пользователей. Об этом пишет TJournal.


По словам экспертов по безопасности, своих жертв программа почти всегда выбирает среди русскоговорящих пользователей. При этом в ее коде есть ограничения по атаке учетных записей, доступ к которым идет через анонимайзеры с IP-адресами из России.


Обнаруженный код использует отсутствие секретных чатов в настольной версии Telegram: благодаря этой особенности, не являющейся багом, в ПК-версии Telegram по умолчанию отключено автоматическое завершение сессии. При этом ручное завершение сессии по сути обновляет ключ шифрования и закрывает доступ к файлам.


Представители Talos допустили, что создатели вредоносной программы могут иметь инструменты для расшифровки кэш-файлов мессенджера. Они добавили, что членам организации до последнего времени не были известны какие-либо утилиты для доступа к содержимому подобных файлов.


В Talos оценили опасность программы как «незначительную», особенно в сравнении с сетями ботов, используемых киберпреступниками. В то же время, организация призвала разработчиков зашифрованных мессенджеров обратить внимание на этот случай: «Неясно объясненные функции или плохие стандартные настройки могут поставить под угрозу частные данные».


Читайте также

Мобильный интернет на даче или в загородном доме: что предлагают белорусские операторы

Стало известно, что МТС покажет на "ТИБО-2018"

Фотофакт. Wargaming и "Белтелеком" привезли на "ТИБО-2018" настоящий танк


Обнаружена программа, крадущая ключи шифрования Telegram - «Интернет и связь»

Если вы заметили ошибку в тексте новости, пожалуйста, выделите её и нажмите Ctrl+Enter

Специалисты исследовательской организации Cisco Talos Intelligence обнаружили вредоносную программу, которая крадет кэш-файлы и ключи шифрования из десктопного клиента Telegram. Представители Talos заявили, что это позволяет вирусу получать доступ к контактам и перепискам пользователей. Об этом пишет TJournal. По словам экспертов по безопасности, своих жертв программа почти всегда выбирает среди русскоговорящих пользователей. При этом в ее коде есть ограничения по атаке учетных записей, доступ к которым идет через анонимайзеры с IP-адресами из России. Обнаруженный код использует отсутствие секретных чатов в настольной версии Telegram: благодаря этой особенности, не являющейся багом, в ПК-версии Telegram по умолчанию отключено автоматическое завершение сессии. При этом ручное завершение сессии по сути обновляет ключ шифрования и закрывает доступ к файлам. Представители Talos допустили, что создатели вредоносной программы могут иметь инструменты для расшифровки кэш-файлов мессенджера. Они добавили, что членам организации до последнего времени не были известны какие-либо утилиты для доступа к содержимому подобных файлов. В Talos оценили опасность программы как «незначительную», особенно в сравнении с сетями ботов, используемых киберпреступниками. В то же время, организация призвала разработчиков зашифрованных мессенджеров обратить внимание на этот случай: «Неясно объясненные функции или плохие стандартные настройки могут поставить под угрозу частные данные». Читайте такжеМобильный интернет на даче или в загородном доме: что предлагают белорусские операторы Стало известно, что МТС покажет на

Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

запостил(а)
Mathews
Вернуться назад
0

Смотрите также

А что там на главной? )))


Комментарии )))