Проблемы с десериализацией добрались до Ruby - «Новости»
Исследование Точка Банка показало эффективные инструменты продвижения по мнению малого и среднего бизнеса - «Новости мира Интернет»
Исследование: насколько пользователи доверяют ИИ при совершении онлайн-покупок - «Новости мира Интернет»
ShortDot подает заявку на 40 коротких доменных имен верхнего уровня - «Новости мира Интернет»
Галактические альянсы, космические базы и полёты к Солнцу: для No Man’s Sky вышло масштабное обновление Cosmos - «Новости сети»
Вышедшие из-под контроля OpenAI ИИ-агенты использовали более 10 сайтов для несанкционированной переписки - «Новости сети»
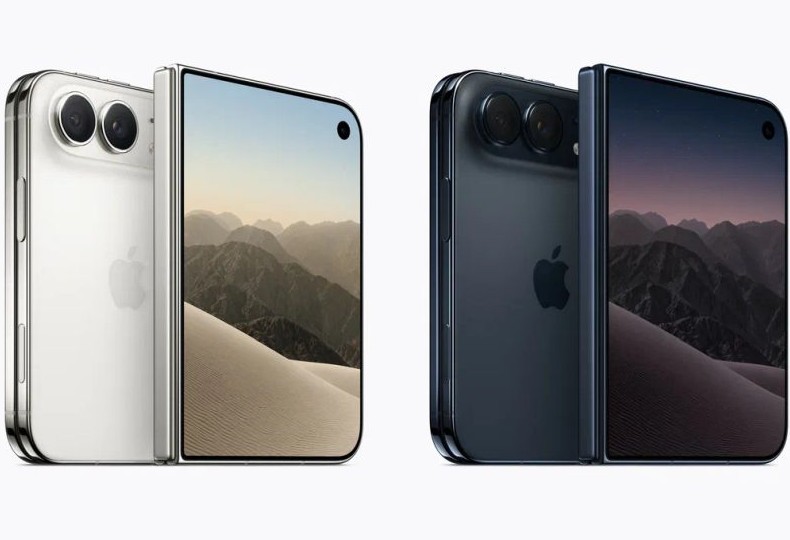
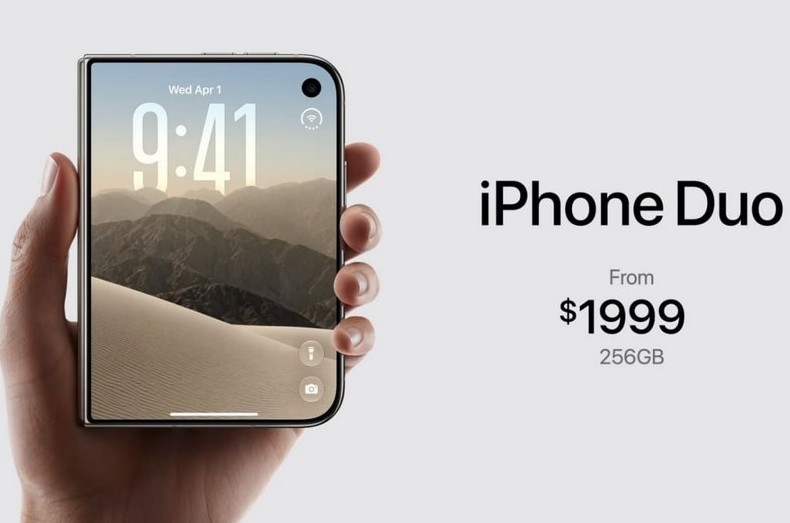
Определены российские цены новых Apple iPhone 18 Pro и iPhone Duo - «Новости сети»
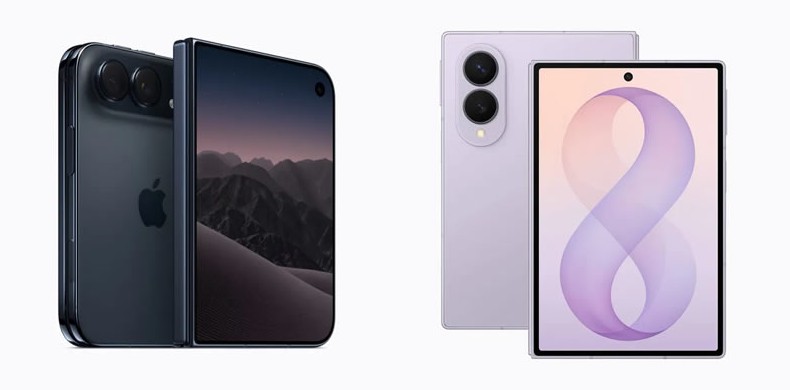
Samsung отреагировала на складной Apple iPhone Duo едкой критикой - «Новости сети»
Представлен iPhone Duo — первый складной смартфон Apple по цене от $1999 - «Новости сети»
Больше баллов — выше мотивация: мы обновили инструмент «Баллы за отзывы» — «Блог для вебмастеров»
Южная Корея обеспечит всех граждан страны безлимитным доступом к генеративным ИИ-сервисам - «Новости сети»
Новости мира Интернет » Новости » Проблемы с десериализацией добрались до Ruby - «Новости»

Java, .NET и PHP


Изначально разработчики приложений Java столкнулись с уязвимостью, замеченной в 2015 году исследователями FoxGlove Security. Тогда специалисты нашли баг в широко распространенной библиотеке из состава Apache Commons. Уже в 2016 году, стараниями аналитиков SourceClear, удалось понять, что проблема гораздо обширнее, чем предположили изначально. Как оказалось, уязвимость, связанная с тем, как Java исполняет user-defined код во время десериализации объектов, распространялась не на одну, но на многие десятки библиотек, в числе которых были Apache Directory API, JMS Transport и некоторые версии Webx All-in-one Bundle. В итоге уязвимы оказались многие популярные Java приложения, такие как WebLogic, WebSphere, JBoss, Jenkins, OpenNMS.


Проблема десериализации в Java вынудила разработчиков Apache, Oracle, Cisco, Red Hat, Jenkins, VMWare, IBM, Intel, Adobe, HP и SolarWinds выпустить патчи, а инженеры компании Google объединили усилия и в свободное время занялись «починкой» проблемных библиотеки, исправив более 2600 проектов. В итоге разработчики Oracle сообщили, что вообще планируют отказаться от поддержки сериализации/десериализации в Java.


Позже, в 2017 году, эксперты HPE Security нашли похожую уязвимость в экосистеме .NET. Равно как и в случае с Java, проблема оказалась связана с тем, как .NET библиотеки работают с сериализацией данных. В данном случае атакующий точно так же может добиться выполнения вредоносного кода на целевой машине. Проблеме оказались подвержены не все .NET библиотеки. Даже некоторые приложения, использующие уязвимые библиотеки, проблема тоже обходит стороной.


Через несколько месяцев после этого похожие проблемы были обнаружены и в составе PHP, причем как выяснилось летом текущего года, они оказались опасны для сайтов, работающих под управлением CMS WordPress и не только.


Ruby


Теперь австралийские специалисты из компании Elttam сообщают, что Ruby-приложения точно так же уязвимы перед атаками, связанными с сериализацией и десериализацией. Исследователи прилагают к своему отчету proof-of-concept эксплоит, который демонстрирует, что операции сериализации и десериализации, исполняемые посредством встроенных возможностей Ruby, могут быть использованы злоумышленниками. То есть ситуация осложняется тем, что в отличие от Java и .NET, здесь проблема кроется не в сторонних библиотеках, но в самом Ruby.


По данным специалистов, под угрозой находятся версии от 2.0 до 2.5. К тому же исследователи уверены, что техники атак можно доработать таким образом, чтобы они были эффективны и простив версий 1.8 и 1.9. Также, по их словам, предстоит тщательно изучить имплементации JRuby и Rubinius, которые тоже могут иметь аналогиченые проблемы.


Как ранее уже отмечали специалисты HPE Security, бороться с такими уязвимостями весьма сложно, независимо от того, о каком языке идет речь. Такие проблемы являются комплексом, состоящим багов и плохого кода самих разработчиков, которые не всегда понимают, что подвергающиеся сериализации и десериализации данные не являются безопасными по умолчанию.
Источник новостиgoogle.com

Java, .NET и PHP Изначально разработчики приложений Java столкнулись с уязвимостью, замеченной в 2015 году исследователями FoxGlove Security. Тогда специалисты нашли баг в широко распространенной библиотеке из состава Apache Commons. Уже в 2016 году, стараниями аналитиков SourceClear, удалось понять, что проблема гораздо обширнее, чем предположили изначально. Как оказалось, уязвимость, связанная с тем, как Java исполняет user-defined код во время десериализации объектов, распространялась не на одну, но на многие десятки библиотек, в числе которых были Apache Directory API, JMS Transport и некоторые версии Webx All-in-one Bundle. В итоге уязвимы оказались многие популярные Java приложения, такие как WebLogic, WebSphere, JBoss, Jenkins, OpenNMS. Проблема десериализации в Java вынудила разработчиков Apache, Oracle, Cisco, Red Hat, Jenkins, VMWare, IBM, Intel, Adobe, HP и SolarWinds выпустить патчи, а инженеры компании Google объединили усилия и в свободное время занялись «починкой» проблемных библиотеки, исправив более 2600 проектов. В итоге разработчики Oracle сообщили, что вообще планируют отказаться от поддержки сериализации/десериализации в Java. Позже, в 2017 году, эксперты HPE Security нашли похожую уязвимость в экосистеме .NET. Равно как и в случае с Java, проблема оказалась связана с тем, как .NET библиотеки работают с сериализацией данных. В данном случае атакующий точно так же может добиться выполнения вредоносного кода на целевой машине. Проблеме оказались подвержены не все .NET библиотеки. Даже некоторые приложения, использующие уязвимые библиотеки, проблема тоже обходит стороной. Через несколько месяцев после этого похожие проблемы были обнаружены и в составе PHP, причем как выяснилось летом текущего года, они оказались опасны для сайтов, работающих под управлением CMS WordPress и не только. Ruby Теперь австралийские специалисты из компании Elttam сообщают, что Ruby-приложения точно так же уязвимы перед атаками, связанными с сериализацией и десериализацией. Исследователи прилагают к своему отчету proof-of-concept эксплоит, который демонстрирует, что операции сериализации и десериализации, исполняемые посредством встроенных возможностей Ruby, могут быть использованы злоумышленниками. То есть ситуация осложняется тем, что в отличие от Java и .NET, здесь проблема кроется не в сторонних библиотеках, но в самом Ruby. По данным специалистов, под угрозой находятся версии от 2.0 до 2.5. К тому же исследователи уверены, что техники атак можно доработать таким образом, чтобы они были эффективны и простив версий 1.8 и 1.9. Также, по их словам, предстоит тщательно изучить имплементации JRuby и Rubinius, которые тоже могут иметь аналогиченые проблемы. Как ранее уже отмечали специалисты HPE Security, бороться с такими уязвимостями весьма сложно, независимо от того, о каком языке идет речь. Такие проблемы являются комплексом, состоящим багов и плохого кода самих разработчиков, которые не всегда понимают, что подвергающиеся сериализации и десериализации данные не являются безопасными по умолчанию. Источник новости - google.com

Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

запостил(а)
Watson
Вернуться назад
0

Смотрите также

А что там на главной? )))


Комментарии )))