Разработчики Red Hat устранили опасный баг в DHCP-клиенте - «Новости»
Спустя 13 лет после релиза GTA V заработала в браузере, но ненадолго - «Новости сети»
OpenAI продолжает раздражать математиков пренебрежением к правилам публикации решений важных задач - «Новости сети»
Google выпустила EmbeddingGemma 2 — открытую модель для поиска по текстам, коду, изображениям, аудио и видео прямо на смартфоне - «Новости сети»
«Не для слабонервных»: моддер превратил Diablo II: Resurrected в игру от первого лица с поддержкой VR - «Новости сети»
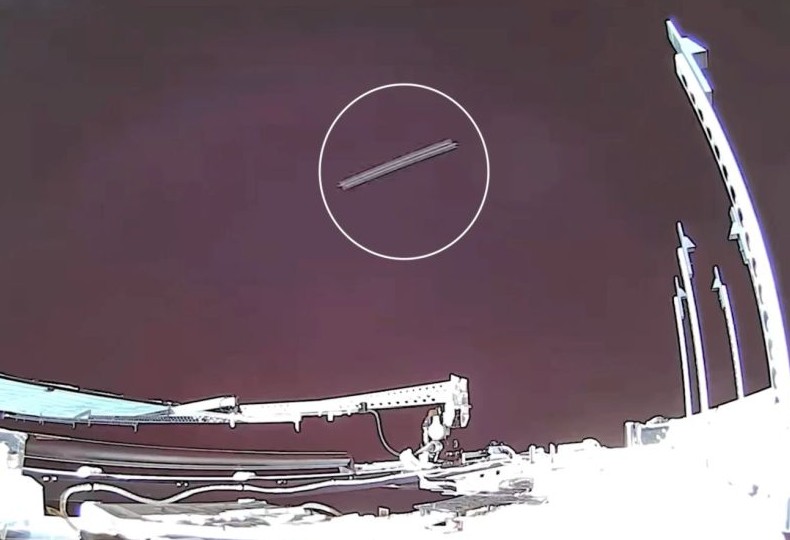
На орбите стало тесно и опасно: SpaceX показала, как чужие спутники пролетают в десятках метров от Starlink и призвала делиться данными о манёврах - «Новости сети»
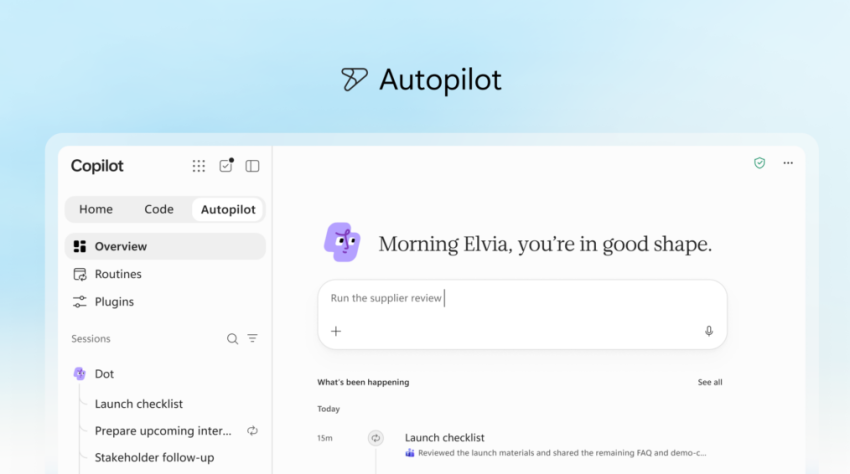
Microsoft презентовала новую версию Copilot для корпоративных клиентов - «Новости мира Интернет»
VK Реклама запускает программу мотивации для агентств - «Новости мира Интернет»
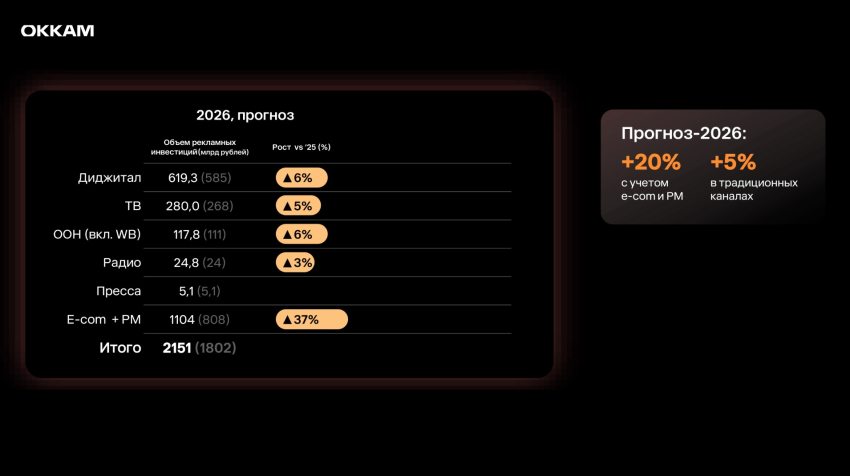
Okkam представила прогнозы развития рекламного рынка на 2026-2027 годы - «Новости мира Интернет»
Исследование: ИИ-агенты в интернете потребляют 5 раз больше токенов, чем люди - «Новости мира Интернет»
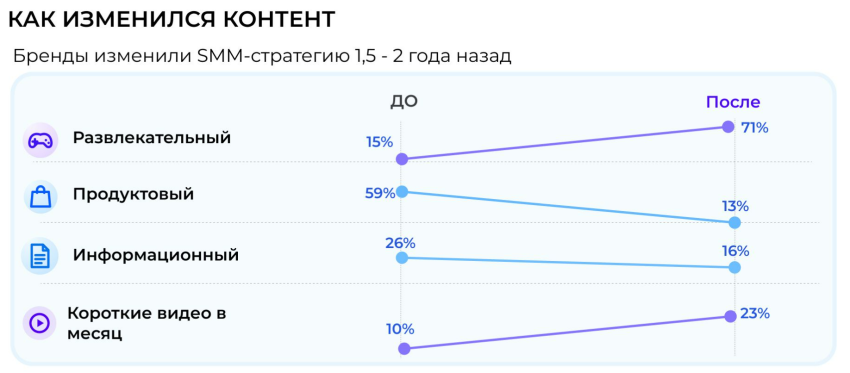
Исследование: 85% комментариев под вирусными видео брендов – не о продукте - «Новости мира Интернет»
Новости мира Интернет » Новости » Разработчики Red Hat устранили опасный баг в DHCP-клиенте - «Новости»

Инженер Google Security Team Феликс Вильгельм (Felix Wilhelm) обнаружил критическую уязвимость в DHCP-клиенте, который используется в Red Hat Linux и его производных, к примеру, Fedora. Баг получил идентификатор CVE-2018-1111 и может использоваться для выполнения произвольных команд в уязвимой системе с root-привилегиями.


Уязвимость была связана с работой скрипта интеграции NetworkManager. Вильгельм пишет, что проблема позволяла атакующему с вредоносным DHCP-сервером или подключенному к той же сети, что и жертва, подделать ответы DHCP, что в итоге заставит систему с уязвимым NetworkManager и DHCP-клиентом выполнить произвольные команды злоумышленника.


Хотя все технически детали проблемы пока не были обнародованы, эксперт заявил, что PoC-эксплоит для уязвимости настолько мал, что умещается в одно сообщение в Twitter. Вскоре после этого ИБ-специалист из Турции доказал правоту Вильгельма, опубликовав эксплоит в своем микроблоге.


Специалисты Red Hat подтвердили серьезность проблемы, выпустили исправления и сообщили, что она затрагивает Red Hat Enterprise Linux 6 и 7, также подтверждена уязвимость Fedora. Другие дистрибутивы, такие как OpenSUSE и Ubuntu, проблема не затронула, так как они не используют скрипт интеграции NetworkManager.

Источник новости - google.com

Инженер Google Security Team Феликс Вильгельм (Felix Wilhelm) обнаружил критическую уязвимость в DHCP-клиенте, который используется в Red Hat Linux и его производных, к примеру, Fedora. Баг получил идентификатор CVE-2018-1111 и может использоваться для выполнения произвольных команд в уязвимой системе с root-привилегиями. Уязвимость была связана с работой скрипта интеграции NetworkManager. Вильгельм пишет, что проблема позволяла атакующему с вредоносным DHCP-сервером или подключенному к той же сети, что и жертва, подделать ответы DHCP, что в итоге заставит систему с уязвимым NetworkManager и DHCP-клиентом выполнить произвольные команды злоумышленника. Хотя все технически детали проблемы пока не были обнародованы, эксперт заявил, что PoC-эксплоит для уязвимости настолько мал, что умещается в одно сообщение в Twitter. Вскоре после этого ИБ-специалист из Турции доказал правоту Вильгельма, опубликовав эксплоит в своем микроблоге.

Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

0

Смотрите также

А что там на главной? )))


Комментарии )))