Из Google Play удалили рекламного вредоноса HiddnAd, загруженного более 500 000 раз - «Новости»
Спустя 13 лет после релиза GTA V заработала в браузере, но ненадолго - «Новости сети»
OpenAI продолжает раздражать математиков пренебрежением к правилам публикации решений важных задач - «Новости сети»
Google выпустила EmbeddingGemma 2 — открытую модель для поиска по текстам, коду, изображениям, аудио и видео прямо на смартфоне - «Новости сети»
«Не для слабонервных»: моддер превратил Diablo II: Resurrected в игру от первого лица с поддержкой VR - «Новости сети»
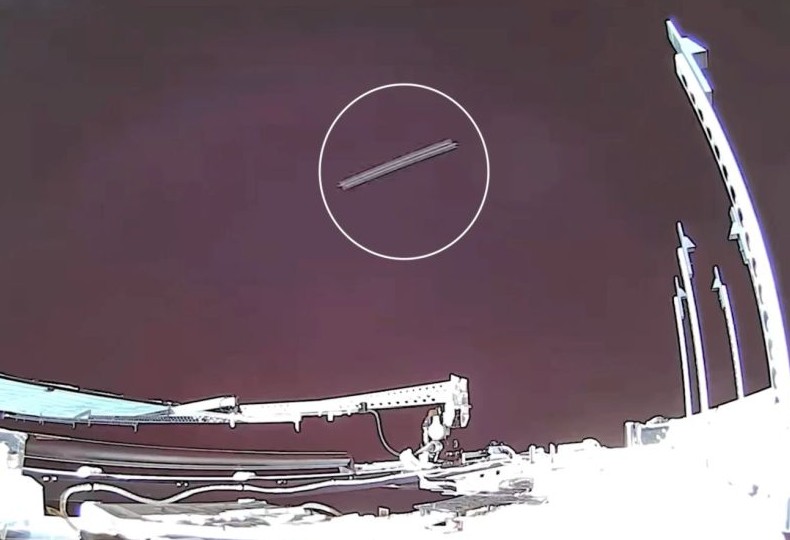
На орбите стало тесно и опасно: SpaceX показала, как чужие спутники пролетают в десятках метров от Starlink и призвала делиться данными о манёврах - «Новости сети»
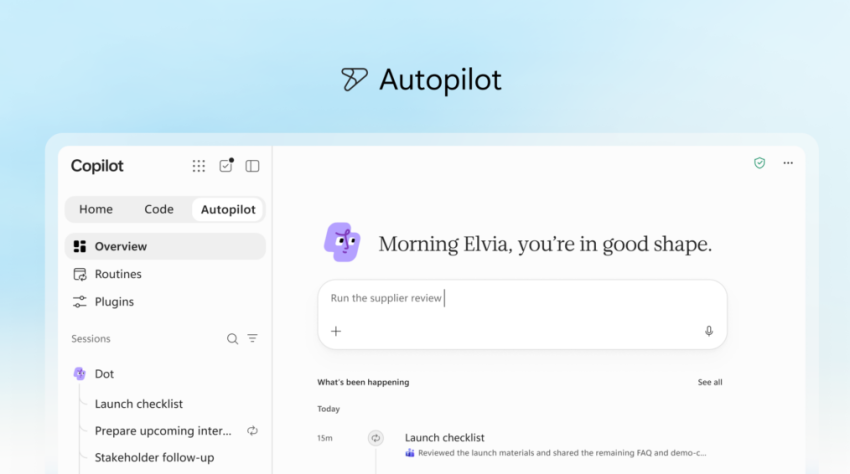
Microsoft презентовала новую версию Copilot для корпоративных клиентов - «Новости мира Интернет»
VK Реклама запускает программу мотивации для агентств - «Новости мира Интернет»
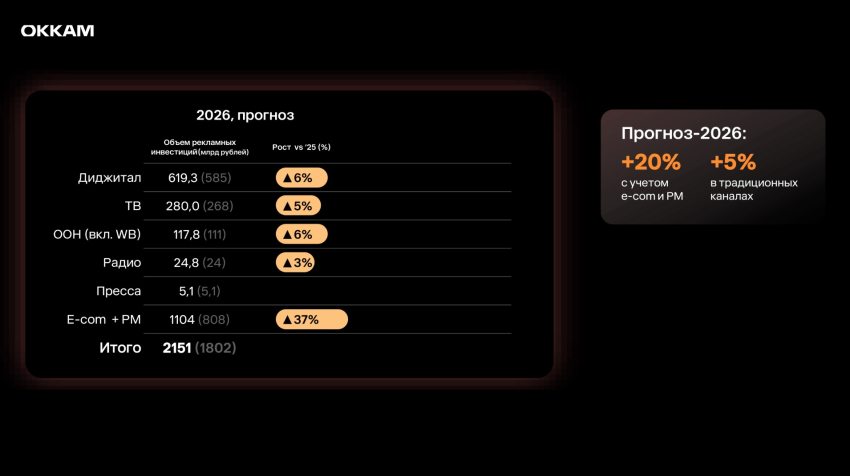
Okkam представила прогнозы развития рекламного рынка на 2026-2027 годы - «Новости мира Интернет»
Исследование: ИИ-агенты в интернете потребляют 5 раз больше токенов, чем люди - «Новости мира Интернет»
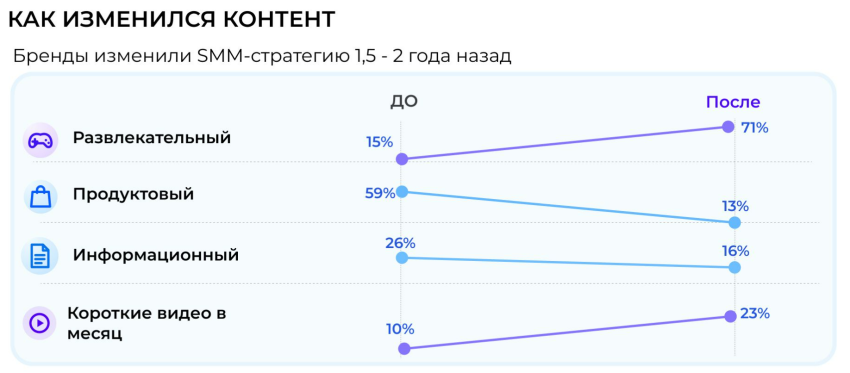
Исследование: 85% комментариев под вирусными видео брендов – не о продукте - «Новости мира Интернет»
Новости мира Интернет » Новости » Из Google Play удалили рекламного вредоноса HiddnAd, загруженного более 500 000 раз - «Новости»

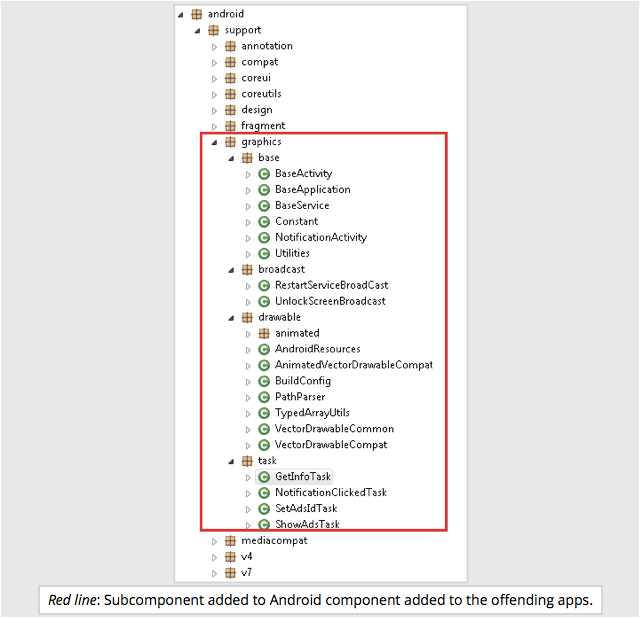
Эксперты компании Sophos рассказали об обнаружении в официальном каталоге Google Play семи приложений, внутри которых скрывалась адварь HiddnAd (Andr/HiddnAd-AJ). Рекламные вредоносы прятались в разных приложениях, включая шесть сканеров QR-кодов и «умный» компас. В Google Play малварь, как обычно, проникла благодаря отложенной вредоносной функциональности приложений (странное поведение началось далеко не сразу же после установки) и разумному подходу к кодингу, который продемонстрировали злоумышленники.


Исследователи рассказывают, что после установки приложения с HiddnAd выжидали около шести часов и лишь после этого загружали дополнительные, якобы графические компоненты и принимались бомбардировать пользователя навязчивой рекламой. Жертвам показывали полноэкранные баннеры, открывали рекламу на различных веб-страницах и отправляли множество рекламных уведомлений. Вредоносная активность продолжалась постоянно, даже когда само приложение, зараженное HiddnAd, не было запущено.


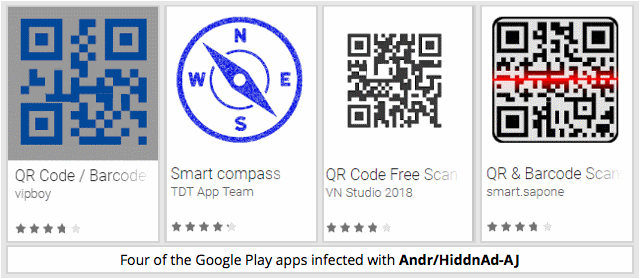
Специалисты Sophos, к сожалению, не приводят названий всех инфицированных приложений (только четыре из них можно увидеть на иллюстрации ниже), но сообщают, что в настоящее время все рекламные вредоносы были удалены из Google Play. При этом в общей сложности малварь могла заразить около миллиона пользователей или даже больше, так как только одно из зараженных HiddnAd приложений было установлено более 500 000 раз.


Источник новости - google.com

Эксперты компании Sophos рассказали об обнаружении в официальном каталоге Google Play семи приложений, внутри которых скрывалась адварь HiddnAd (Andr/HiddnAd-AJ). Рекламные вредоносы прятались в разных приложениях, включая шесть сканеров QR-кодов и «умный» компас. В Google Play малварь, как обычно, проникла благодаря отложенной вредоносной функциональности приложений (странное поведение началось далеко не сразу же после установки) и разумному подходу к кодингу, который продемонстрировали злоумышленники. Исследователи рассказывают, что после установки приложения с HiddnAd выжидали около шести часов и лишь после этого загружали дополнительные, якобы графические компоненты и принимались бомбардировать пользователя навязчивой рекламой. Жертвам показывали полноэкранные баннеры, открывали рекламу на различных веб-страницах и отправляли множество рекламных уведомлений. Вредоносная активность продолжалась постоянно, даже когда само приложение, зараженное HiddnAd, не было запущено. Специалисты Sophos, к сожалению, не приводят названий всех инфицированных приложений (только четыре из них можно увидеть на иллюстрации ниже), но сообщают, что в настоящее время все рекламные вредоносы были удалены из Google Play. При этом в общей сложности малварь могла заразить около миллиона пользователей или даже больше, так как только одно из зараженных HiddnAd приложений было установлено более 500 000 раз. Источник новости - google.com
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

Смотрите также

А что там на главной? )))


Комментарии )))