Новый вирус взламывает роутеры - «Интернет и связь»
Больше баллов — выше мотивация: мы обновили инструмент «Баллы за отзывы» — «Блог для вебмастеров»
Южная Корея обеспечит всех граждан страны безлимитным доступом к генеративным ИИ-сервисам - «Новости сети»
Тайвань расследует подделку маркировки печатных плат — продукцию «Made in China» выдавали за тайваньскую - «Новости сети»
Всё лучшее — детям: глава Nvidia поручил своим дочери и сыну руководство проектами в сфере робототехники - «Новости сети»
Робоутка за $399 покорила сердца разработчиков — за сутки её заказали на $2,6 млн - «Новости сети»
Японцы испытали «силовое поле» для торможения возвращаемых кораблей в атмосфере - «Новости сети»
Автор утечек GTA VI показал первый геймплей за Лусию и обвинил Rockstar в эксплуатации работников - «Новости сети»
Sony не разочаровала подписчиков PS Plus анонсом игр на сентябрь - «Новости сети»
Бунт персонала остановил план Цукерберга по замене 60 % сотрудников Meta✴ на ИИ-агентов - «Новости сети»
Выпуск драйверов Nvidia GeForce Game Ready для Windows 10 прекратится в октябре - «Новости сети»
Новости мира Интернет » Новости » Новости мира Интернет » Новый вирус взламывает роутеры - «Интернет и связь»

«Лаборатория Касперского» обнаружила угрозу, которая активно распространяется по миру через взломанные роутеры. Зловред, получивший название Roaming Mantis, атакует пользователей Android, iOS и ПК.
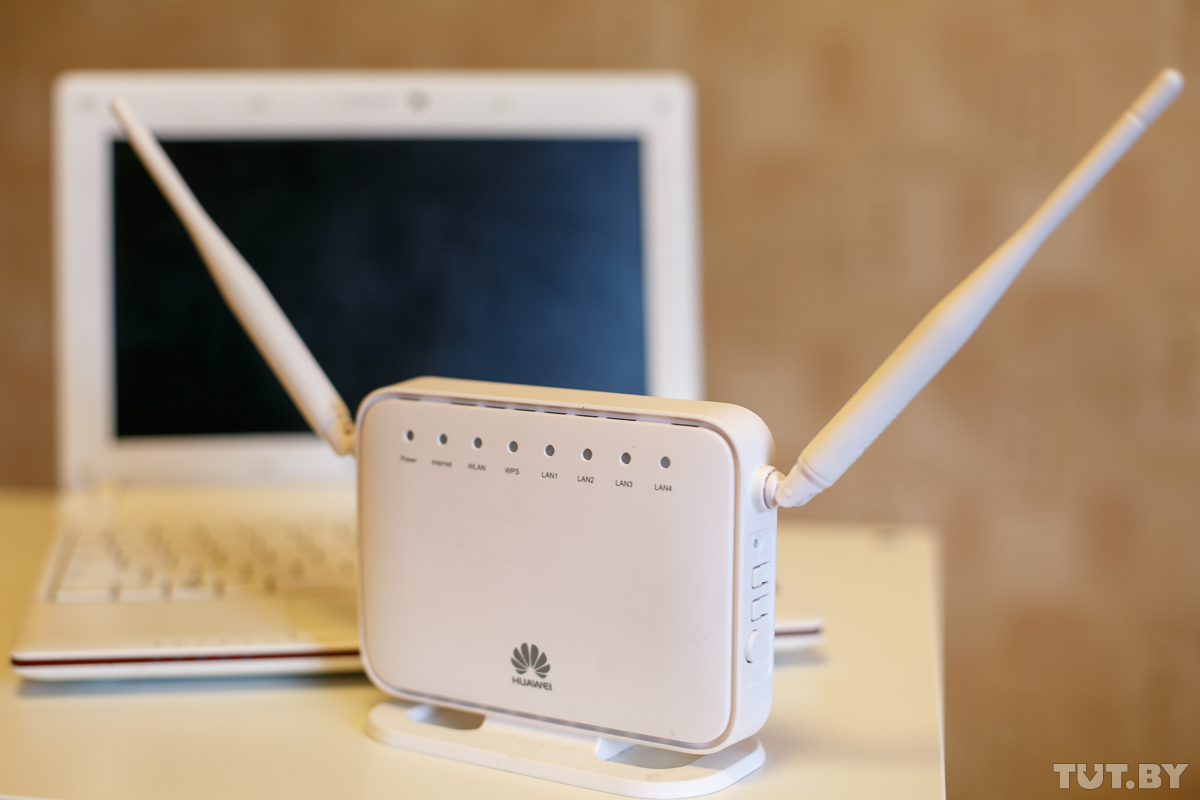


Распространяется Roaming Mantis с помощью техники подмены DNS (системы доменных имен). Зловред ищет уязвимые роутеры и меняет их настройки DNS. Метод компрометации роутеров до сих пор остается неизвестным.


В случае успешного взлома и подмены настроек любая попытка пользователя перейти на какой-либо сайт будет заканчиваться тем, что он окажется на фальшивой странице, созданной злоумышленниками. Страница эта будет показывать жертве сообщение с предложением установить последнюю версию браузера (например, Google Chrome) для перехода на запрошенную страницу. Если человек согласится и его настройки системы разрешают установку приложений из сторонних источников, то это автоматически запустит установку троянского приложения, содержащего бэкдор для Android. Если это пользователь с iOS — то его направят на фишинговую страницу, а если ПК — то внедрят майнер криптовалют.


Roaming Mantis дает злоумышленникам полный контроль над зараженным устройством, поэтому они могут собирать любую интересующую их информацию. Как полагают эксперты «Лаборатории Касперского», за этим, скорее всего, стоят китайско- или корейскоговорящие киберпреступники.


В начале своей «карьеры» Roaming Mantis атаковал, по подсчетам аналитиков, около 150 пользователей — преимущественно в Южной Корее, Бангладеш и Японии. После расширения возможностей зловреда эксперты зарегистрировали еще более 100 попыток атак. В то же время на серверах злоумышленников ежедневно фиксируются тысячи соединений, что может говорить о более широком масштабе заражений.


Чтобы не стать жертвой подобной угрозы, «Лаборатория Касперского» рекомендует пользователям:


проверить подлинность настроек DNS в своем роутере (с помощью инструкции или интернет-провайдера);
изменить логин и пароль, установленные на роутере производителем, и регулярно обновлять программное обеспечение устройства из официальных источников;
никогда не устанавливать ПО из ненадежных источников;
всегда проверять подлинность браузера и веб-сайта, а прежде чем вводить какие-либо данные, убедиться в защищенности страницы (например, с помощью протокола безопасного соединения https);
для защиты данных на смартфоне — установить специализированное защитное решение.


Читайте также

Умер создатель жанра четверостиший-пирожков Владислав Кунгуров

Новая звуковая иллюзия: игрушка говорит то, что вы думаете

Обнаружена программа, крадущая ключи шифрования Telegram


Если вы заметили ошибку в тексте новости, пожалуйста, выделите её и нажмите Ctrl+Enter

«Лаборатория Касперского» обнаружила угрозу, которая активно распространяется по миру через взломанные роутеры. Зловред, получивший название Roaming Mantis, атакует пользователей Android, iOS и ПК. Распространяется Roaming Mantis с помощью техники подмены DNS (системы доменных имен). Зловред ищет уязвимые роутеры и меняет их настройки DNS. Метод компрометации роутеров до сих пор остается неизвестным. В случае успешного взлома и подмены настроек любая попытка пользователя перейти на какой-либо сайт будет заканчиваться тем, что он окажется на фальшивой странице, созданной злоумышленниками. Страница эта будет показывать жертве сообщение с предложением установить последнюю версию браузера (например, Google Chrome) для перехода на запрошенную страницу. Если человек согласится и его настройки системы разрешают установку приложений из сторонних источников, то это автоматически запустит установку троянского приложения, содержащего бэкдор для Android. Если это пользователь с iOS — то его направят на фишинговую страницу, а если ПК — то внедрят майнер криптовалют. Roaming Mantis дает злоумышленникам полный контроль над зараженным устройством, поэтому они могут собирать любую интересующую их информацию. Как полагают эксперты «Лаборатории Касперского», за этим, скорее всего, стоят китайско- или корейскоговорящие киберпреступники. В начале своей «карьеры» Roaming Mantis атаковал, по подсчетам аналитиков, около 150 пользователей — преимущественно в Южной Корее, Бангладеш и Японии. После расширения возможностей зловреда эксперты зарегистрировали еще более 100 попыток атак. В то же время на серверах злоумышленников ежедневно фиксируются тысячи соединений, что может говорить о более широком масштабе заражений. Чтобы не стать жертвой подобной угрозы, «Лаборатория Касперского» рекомендует пользователям: проверить подлинность настроек DNS в своем роутере (с помощью инструкции или интернет-провайдера); изменить логин и пароль, установленные на роутере производителем, и регулярно обновлять программное обеспечение устройства из официальных источников; никогда не устанавливать ПО из ненадежных источников; всегда проверять подлинность браузера и веб-сайта, а прежде чем вводить какие-либо данные, убедиться в защищенности страницы (например, с помощью протокола безопасного соединения https); для защиты данных на смартфоне — установить специализированное защитное решение. Читайте такжеУмер создатель жанра четверостиший-пирожков Владислав Кунгуров Новая звуковая иллюзия: игрушка говорит то, что вы думаете Обнаружена программа, крадущая ключи шифрования Telegram Если вы заметили ошибку в тексте новости, пожалуйста, выделите её и нажмите Ctrl Enter

Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

Смотрите также

А что там на главной? )))


Комментарии )))