Эксперты Google нашли «дыру» в приложении для контроллеров Logitech - «Новости»
«Героям» нужны герои: новый трейлер пригласил игроков на тестирование ремейка легендарной Heroes of Might & Magic III - «Новости сети»
Alibaba показала ИИ, который сам создаёт игры в Unreal Engine и Unity, запускает их и исправляет ошибки - «Новости сети»
Nvidia представила настольный суперкомпьютер DGX Spark HPC из четырёх мини-ПК - «Новости сети»
«Домашние эксперименты — это здорово»: Сэм Альтман пожелал, чтобы у всех было много оперативной памяти - «Новости сети»
Совет директоров Nvidia даже не обсуждает возвращение Хуанга, хотя его вовсю поддерживает Трамп - «Новости сети»
Обновление пошло не по плану: перегруженные маршрутизаторы остановили авиасообщение в США - «Новости сети»
Временная глава Nvidia Колетт Кресс конфликтовала с Хуангом из-за рискованных ставок на ИИ - «Новости сети»
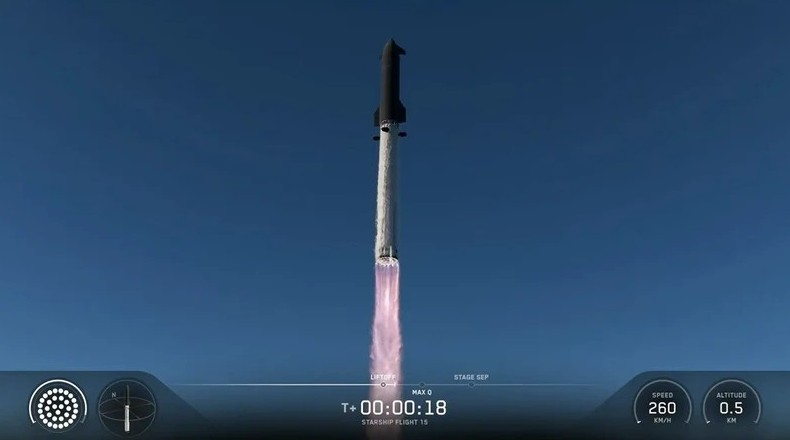
SpaceX Starship отправилась в исторический полёт — попытка поймать Super Heavy провалена - «Новости сети»
Huawei скрестила SSD с магнитофоном — магнитоэлектрические диски испытали в реальных условиях - «Новости сети»
AMD неожиданно потеряла позиции на рынке настольных процессоров: доля Intel снова превысила 70 % - «Новости сети»
Новости мира Интернет » Новости » Эксперты Google нашли «дыру» в приложении для контроллеров Logitech - «Новости»

Исследователи из Google Project Zero обнаружили опасную проблему в приложении Options, при помощи которого пользователи могут кастомизировать функциональность клавиш и настраивать поведение клавиатур, мышей и тачпадов Logitech.


Еще в сентябре 2018 года Тэвис Орманди (Tavis Ormandy) заметил, что приложение запускает на машине пользователя  WebSocket-сервер. Проблема заключалась в том, что этот сервер поддерживал ряд опасных команд, использовал ключ реестра, чтобы стартовать каждый раз при запуске ОС, а также комплектовался ненадежной системой аутентификации.


Орманди объясняет, что для аутентификации требовался PID (process ID), однако количество попыток не было ограничено, то есть ничто не мешало потенциальному атакующему применить обычный брутфорс. После этого злоумышленник может навязать приложению любые произвольные команды и настройки, а также любые нажатия клавиш. То есть уязвимость позволяет локальному или удаленному атакующему осуществить атаку типа Rubber Ducky, при помощи которой можно легко установить полный контроль над системой.


Исследователь сообщил инженерам Logitech о проблеме еще 18 сентября 2018 года, но патч для уязвимости так и не был выпущен. Выждав положенные 90 дней, но так и не дождавшись выхода исправления, в конце прошлой недели специалист обнародовал информацию об уязвимости в открытом доступе. Лишь после этого разработчики Logitech поспешили выпустить Options версии 7.00.564, в которой опасный баг наконец был устранен.
Источник новости - google.com

Исследователи из Google Project Zero обнаружили опасную проблему в приложении Options, при помощи которого пользователи могут кастомизировать функциональность клавиш и настраивать поведение клавиатур, мышей и тачпадов Logitech. Еще в сентябре 2018 года Тэвис Орманди (Tavis Ormandy) заметил, что приложение запускает на машине пользователя WebSocket-сервер. Проблема заключалась в том, что этот сервер поддерживал ряд опасных команд, использовал ключ реестра, чтобы стартовать каждый раз при запуске ОС, а также комплектовался ненадежной системой аутентификации. Орманди объясняет, что для аутентификации требовался PID (process ID), однако количество попыток не было ограничено, то есть ничто не мешало потенциальному атакующему применить обычный брутфорс. После этого злоумышленник может навязать приложению любые произвольные команды и настройки, а также любые нажатия клавиш. То есть уязвимость позволяет локальному или удаленному атакующему осуществить атаку типа Rubber Ducky, при помощи которой можно легко установить полный контроль над системой. Исследователь сообщил инженерам Logitech о проблеме еще 18 сентября 2018 года, но патч для уязвимости так и не был выпущен. Выждав положенные 90 дней, но так и не дождавшись выхода исправления, в конце прошлой недели специалист обнародовал информацию об уязвимости в открытом доступе. Лишь после этого разработчики Logitech поспешили выпустить Options версии 7.00.564, в которой опасный баг наконец был устранен. Источник новости - google.com
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

Смотрите также

А что там на главной? )))


Комментарии )))