Найдена уязвимость RCE в браузере Edge, PoC есть в открытом доступе - «Новости»
Google добавила флагманскую ИИ-модель Gemini 4 Argon в подписку за $20 — но с ограничениями - «Новости сети»
Вайб-кодинг добрался до Android: Google разрешила запускать собственные приложения без публикации в «Play Маркете» - «Новости сети»
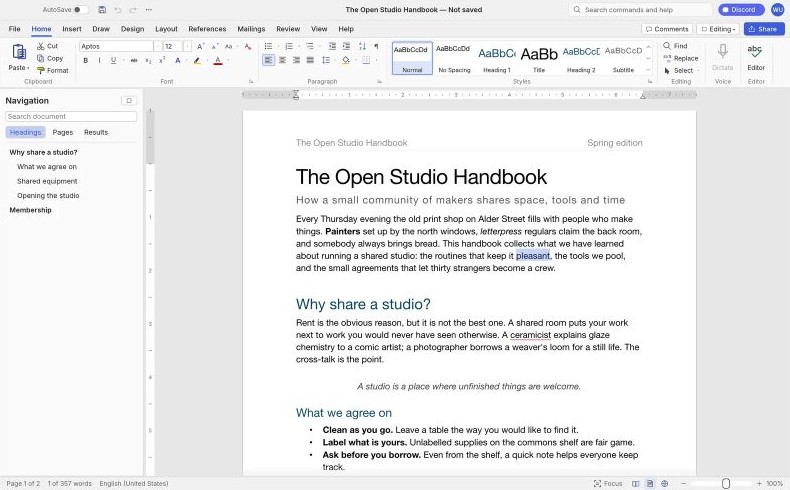
Разработчик бесплатного клона Photoshop взялся за воссоздание Microsoft Office - «Новости сети»
Microsoft одним махом залатала 1118 дыр в Windows и другом ПО - «Новости сети»
За литографами — очередь до 2030 года: ASML не успевает за аппетитами ИИ-индустрии - «Новости сети»
«Больше никакого рукописного кода»: Epic Games отложила шутер с героями Disney и перевела разработчиков на Claude - «Новости сети»
Власти Майами раскрыли рекламный бюджет GTA VI - «Новости сети»
Apple спрятала графитовую трубку в шарнире складного iPhone Duo и вот для чего - «Новости сети»
Китайцы купили миллион видеокарт GeForce для ИИ — тем временем Huawei захватывает рынок ИИ-чипов - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Новости мира Интернет » Новости » Найдена уязвимость RCE в браузере Edge, PoC есть в открытом доступе - «Новости»

Новый баг под кодовым номером CVE-2018-8495 обнаружил исследователь безопасности Абдулрахман Аль-Кабанди из Кувейта. Злоумышленник может удаленно выполнять любые действия с правами пользователя, залогиненного в момент атаки.


Исследователь для примера создал код, который злоумышленник мог бы использовать, чтобы получить доступ к удаленному компьютеру через браузер Microsoft Edge. При этом Аль-Кабанди для демонстрации уязвимости использует только HTML и jаvascript, так что малварь можно захостить на любом сайте.


Чтобы воспользоваться этой уязвимостью, злоумышленник может создать специальный сайт и убедить жертву зайти на него с помощью браузера Edge, а затем произвести определенное действие, чтобы дать ход вредоносной программе. Аль-Кабанди предложил код PoC, которому от пользователя требуется лишь одно нажатие клавиши Enter — после этого будет выполнен скрипт на Visual Basic.


В примере, приведенном исследователем, удаленно запустится всего лишь приложение «Калькулятор», но кто-то мог бы модифицировать его так, чтобы пользователь позволил незаметно скачать и запустить малварь.


Исследователь проинформировал Microsoft об этом баге через Zero Day Initiative и патч для него уже вошел в очередной пакет обновлений Windows. Убедившись, что уязвимость закрыта, Аль-Кабанди описал все подробности в своем блоге и приложил видео, показывающее, как пользователь открывает сайт, нажимает Enter, и у него запускается калькулятор.
Источник новости - google.com

Новый баг под кодовым номером CVE-2018-8495 обнаружил исследователь безопасности Абдулрахман Аль-Кабанди из Кувейта. Злоумышленник может удаленно выполнять любые действия с правами пользователя, залогиненного в момент атаки. Исследователь для примера создал код, который злоумышленник мог бы использовать, чтобы получить доступ к удаленному компьютеру через браузер Microsoft Edge. При этом Аль-Кабанди для демонстрации уязвимости использует только HTML и jаvascript, так что малварь можно захостить на любом сайте. Чтобы воспользоваться этой уязвимостью, злоумышленник может создать специальный сайт и убедить жертву зайти на него с помощью браузера Edge, а затем произвести определенное действие, чтобы дать ход вредоносной программе. Аль-Кабанди предложил код PoC, которому от пользователя требуется лишь одно нажатие клавиши Enter — после этого будет выполнен скрипт на Visual Basic. В примере, приведенном исследователем, удаленно запустится всего лишь приложение «Калькулятор», но кто-то мог бы модифицировать его так, чтобы пользователь позволил незаметно скачать и запустить малварь. Исследователь проинформировал Microsoft об этом баге через Zero Day Initiative и патч для него уже вошел в очередной пакет обновлений Windows. Убедившись, что уязвимость закрыта, Аль-Кабанди описал все подробности в своем блоге и приложил видео, показывающее, как пользователь открывает сайт, нажимает Enter, и у него запускается калькулятор. Источник новости - google.com

Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

запостил(а)
Leman
Вернуться назад
0

Смотрите также

А что там на главной? )))


Комментарии )))