Свежие уязвимости в Intel ME опасны для устройств Acer, Dell, Fujitsu, HP, Lenovo, Panasonic и так далее - «Новости»
OpenAI выпустила GPT-6 Sol и Luna — они дешевле предшественниц и делают меньше ошибок - «Новости сети»
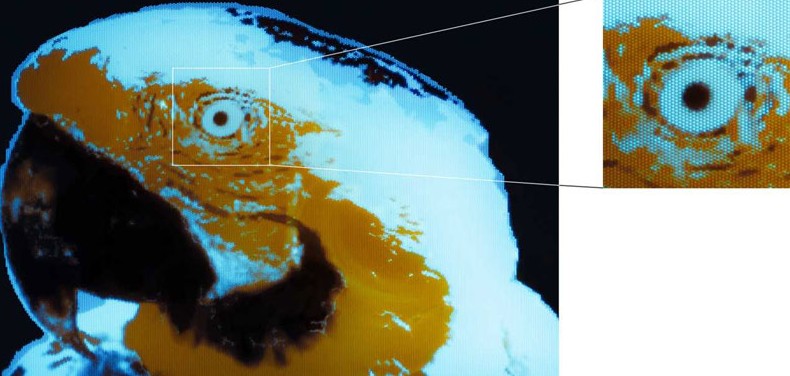
Учёные создали OLED размером с амёбу — его пиксели «напечатали» ультрафиолетом, как чипы - «Новости сети»
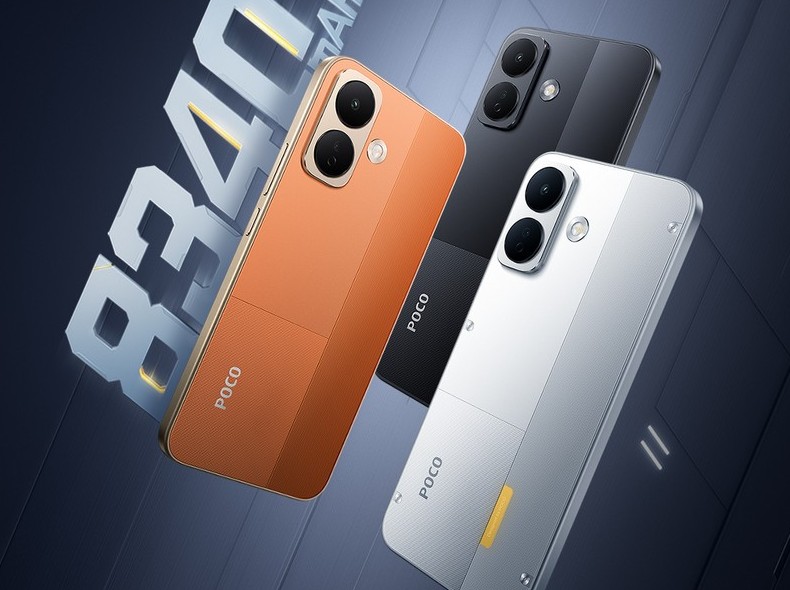
Смартфон Poco X8 с батареей на 8340 мА·ч поступил в глобальную продажу - «Новости сети»
Представлен Motorola Signature 27 — первый смартфон на чипе Snapdragon 8 Elite Extreme Gen 6 - «Новости сети»
Основа будущих флагманов: Qualcomm представила мобильные процессоры Snapdragon 8 Elite Gen 6 и Elite Extreme Gen 6 - «Новости сети»
Яндекс Метрика добавила бесплатные бенчмарки по индустриям - «Новости мира Интернет»
Telega.in и АРИР исследовали рынок рекламы мессенджера MAX - «Новости мира Интернет»
В Pinterest появилась визуальная поисковая реклама - «Новости мира Интернет»
ИИ-модель Google Gemini перепутала тест с реальностью и случайно взломала три компании - «Новости сети»
Китайские учёные нашли путь к 3-нм чипам в обход санкций и EUV-литографии - «Новости сети»
Новости мира Интернет » Новости » Свежие уязвимости в Intel ME опасны для устройств Acer, Dell, Fujitsu, HP, Lenovo, Panasonic и так далее - «Новости»

В начале текущей недели компания Intel сообщила об обнаружении разу нескольких серьезных уязвимостей в продуктах Intel Management Engine (ME), Intel Server Platform Services (SPS) и Intel Trusted Execution Engine (TXE). Уязвимости позволяют злоумышленникам загрузить и выполнить произвольный код, спровоцировать отказ в работе устройства, а также извлекать информацию, обрабатываемую процессором.


Проблема осложняется тем, что Intel ME представляет собой интегрированный в микросхему Platform Controller Hub (PCH) микроконтроллер с набором встроенных периферийных устройств. Именно через PCH проходит почти все общение процессора с внешними устройствами, то есть Intel ME имеет доступ к содержимому памяти, практически ко всем данным на компьютере и может исполнять сторонний код, что в теории позволяет полностью скомпрометировать платформу посредством ME.


Более того, Intel ME работает отдельно от всего остального, даже когда компьютер выключен, то есть компрометацию через Intel ME вряд ли обнаружат стандартные защитные решения. Они попросту ее «не увидят».


Напомню, что уязвимости были обнаружены в составе:


  • ME версии 11.0/11.5/11.6/11.7/11.10/11.20;
  • SPS версии 4.0;
  • TXE версии 3.0.

По данным Intel, найденные проблемы представляют опасность для:


  • 6, 7 и 8 поколений процессоров Intel® Core™;
  • процессоров Intel® Xeon® E3-1200 v5 и v6;
  • процессоров Intel® Xeon® линейки Scalable;
  • процессоров Intel® Xeon® линейки W;
  • процессоров Intel® Atom® линейки C3000;
  • процессоров Apollo Lake Intel® Atom серии E3900;
  • Apollo Lake Intel® Pentium™;
  • процессоров Celeron™ серий N и J.

Таким образом, было очевидно, что уязвимости представляют угрозу для миллионов устройств, работающих на базе данных CPU.  При этом инженеры Intel писали, что уже подготовили соответствующие патчи, но исправления не будут доступны широкой публике, так как предназначаются для вендоров, которые должны будут интегрировать «заплатки» в свои продукты и самостоятельно выпустить обновления.


В начале недели было не совсем ясно, какие производители подготовились к раскрытию информации о багах заранее и успели создать патчи, а какие нет, но теперь ситуация прояснилась. В настоящее время официальные заявления и списки уязвимых моделей выпустили следующие производители (информацию о наличии или отсутствии патчей так же можно увидеть в таблице ниже):


ПроизводительКоличеств уязвимых моделейНаличие патчей
Acer242Нет
Dell214Нет
Dell Server16Нет
Fujitsu (PDF)165Нет
HPE ServerТочно неизвестноДля некоторых устройств
Intel34Нет
Lenovo222Для некоторых устройств
Panasonic12Нет

Никто из производителей пока не называет точных дат выхода патчей. Чаще всего в официальных заявлениях фигурируют начало 2018 года или конец 2017 года. То есть исправлений придется ждать как минимум месяц, а вероятно даже дольше. Пользователям уязвимых устройств рекомендуется регулярно заглядывать на сайт своего вендора, чтобы не пропустить релиз обновлений.


Напомню, что разработчики Intel подготовили специальную утилиту для Windows и Linux, при помощи которой пользователи могут проверить свои девайсы на предмет уязвимостей.
Источник новостиgoogle.com

В начале текущей недели компания Intel сообщила об обнаружении разу нескольких серьезных уязвимостей в продуктах Intel Management Engine (ME), Intel Server Platform Services (SPS) и Intel Trusted Execution Engine (TXE). Уязвимости позволяют злоумышленникам загрузить и выполнить произвольный код, спровоцировать отказ в работе устройства, а также извлекать информацию, обрабатываемую процессором. Проблема осложняется тем, что Intel ME представляет собой интегрированный в микросхему Platform Controller Hub (PCH) микроконтроллер с набором встроенных периферийных устройств. Именно через PCH проходит почти все общение процессора с внешними устройствами, то есть Intel ME имеет доступ к содержимому памяти, практически ко всем данным на компьютере и может исполнять сторонний код, что в теории позволяет полностью скомпрометировать платформу посредством ME. Более того, Intel ME работает отдельно от всего остального, даже когда компьютер выключен, то есть компрометацию через Intel ME вряд ли обнаружат стандартные защитные решения. Они попросту ее «не увидят». Напомню, что уязвимости были обнаружены в составе: ME версии 11.0/11.5/11.6/11.7/11.10/11.20; SPS версии 4.0; TXE версии 3.0. По данным Intel, найденные проблемы представляют опасность для: 6, 7 и 8 поколений процессоров Intel® Core™; процессоров Intel® Xeon® E3-1200 v5 и v6; процессоров Intel® Xeon® линейки Scalable; процессоров Intel® Xeon® линейки W; процессоров Intel® Atom® линейки C3000; процессоров Apollo Lake Intel® Atom серии E3900; Apollo Lake Intel® Pentium™; процессоров Celeron™ серий N и J. Таким образом, было очевидно, что уязвимости представляют угрозу для миллионов устройств, работающих на базе данных CPU. При этом инженеры Intel писали, что уже подготовили соответствующие патчи, но исправления не будут доступны широкой публике, так как предназначаются для вендоров, которые должны будут интегрировать «заплатки» в свои продукты и самостоятельно выпустить обновления. В начале недели было не совсем ясно, какие производители подготовились к раскрытию информации о багах заранее и успели создать патчи, а какие нет, но теперь ситуация прояснилась. В настоящее время официальные заявления и списки уязвимых моделей выпустили следующие производители (информацию о наличии или отсутствии патчей так же можно увидеть в таблице ниже): Производитель Количеств уязвимых моделей Наличие патчей Acer 242 Нет Dell 214 Нет Dell Server 16 Нет Fujitsu (PDF) 165 Нет HPE Server Точно неизвестно Для некоторых устройств Intel 34 Нет Lenovo 222 Для некоторых устройств Panasonic 12 Нет Никто из производителей пока не называет точных дат выхода патчей. Чаще всего в официальных заявлениях фигурируют начало 2018 года или конец 2017 года. То есть исправлений придется ждать как минимум месяц, а вероятно даже дольше. Пользователям уязвимых устройств рекомендуется регулярно заглядывать на сайт своего вендора, чтобы не пропустить релиз обновлений. Напомню, что разработчики Intel подготовили специальную утилиту для Windows и Linux, при помощи которой пользователи могут проверить свои девайсы на предмет уязвимостей. Источник новости - google.com

Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.

Смотрите также

А что там на главной? )))


Комментарии )))